Citrix NetScaler 零日漏洞遭到大规模利用,修补并不能消除后门
Citrix 修补了两个被利用的 NetScaler 零日漏洞 CVE-2026-88771 和 CVE-2026-88772,但公开的 PoC 带来了大规模利用和后门,这些漏洞比补丁的存在时间更长。修复了构建、狩猎检查以及轮换内容。
新闻报道

发生了什么
Citrix NetScaler ADC 和 NetScaler Gateway 中的两个零日漏洞在不到一周的时间里就从悄悄的间谍活动转变为大规模利用。 Citrix 于 2026 年 9 月 27 日在安全公告中修复了这些问题 CTX697096,还修复了其他六个缺陷。两天后,watchTowr 发布了概念证明,GreyNoise 发现利用尝试“在几分钟内”就开始了, 科技时报报道。
同一周,研究结果改变了管理员的应对方式。一个 Mandiant 和 Google 威胁情报小组报告,于 9 月 29 日至 30 日发布,称攻击者至少从 9 月初就开始利用其中一个缺陷。他们植入了固件更新无法删除的后门。打补丁就关上了门。它不会驱逐已经在里面的任何人。
为什么这很重要
NetScaler Gateway 是大部分企业和政府网络的远程访问前门。这是四年来的第三起重大事件,继 2023 年的 CitrixBleed (CVE-2023-4966) 和 2025 年的 CitrixBleed 2 (CVE-2025-5777) 后,这两起事件后来都被勒索软件人员利用。到目前为止,CISA 将使用这两个新 CVE 的勒索软件列为“未知”。
照片:Bz3rk,CC BY-SA 3.0,来自 Wikimedia Commons
对于任何运行它的人来说,之前和之后都是鲜明的。 9 月 26 日,安装修复程序就完成了。自 2026 年 10 月 1 日起,任何在 9 月份访问过互联网的 NetScaler 都必须被视为可能受到威胁。这意味着修补、寻找、然后轮换该设备所掌握的每一个秘密。 Mandiant 首席技术官 Charles Carmakal 表示 安全周刊 他预计“短期内各种威胁行为者会进行广泛的机会主义利用”。
暴露的人口数量很大,但具体数字取决于谁进行了统计。 Palo Alto Networks 的 Cortex Xpanse 发现了超过 50,277 个暴露在互联网上、可能存在漏洞的实例。 Shadowserver按IP地址统计,发现超过23,000个:大约22,000个ADC和1,500个网关。研究人员 Kevin Beaumont 于 9 月 29 日进行的扫描发现,只有不到 10% 的暴露主机已打补丁。 CISA 将这两个 CVE 添加到其 已知被利用的漏洞目录 9 月 27 日,根据 BOD 26-04,联邦机构在 9 月 30 日之前三天内采取行动。
两个缺陷
这两个缺陷在 CVSS v4 上的得分为 9.5,但它们的工作方式不同,并且每个缺陷都需要自己的权宜之计,直到补丁生效。
照片:Jemimus,CC BY 2.0,来自 Wikimedia Commons
| CVE-2026-88771 | CVE-2026-88772 | |
|---|---|---|
| 类型 | 不正确的输入验证(CWE-20),通过日志中毒进行预身份验证命令注入 | DTLS 处理中的内存溢出 (CWE-119) |
| 需要 | 除了默认配置之外什么都没有 | DTLS 启用,VPN 虚拟服务器上的默认设置 |
| 攻击复杂度 | 低 | 高 |
| 结果 | 任意命令,无需登录 | 设备上的 Root shellcode,或崩溃 |
Mandiant 将 DTLS 漏洞与长达数周的活动联系起来。攻击者通过 UDP/443 发送格式错误、碎片化的 DTLS 记录标头。这些损坏了 NetScaler 数据包处理引擎 (NSPPE) 中的堆内存,并在设备的 FreeBSD 基础上以 root 身份运行 shellcode。引擎在此过程中崩溃,崩溃留下了值得搜索的日志条目:客户端版本为 DTLSv1.0 的“握手失败-内部错误”,以及有关“不重新启动 NSPPE”的pitboss 消息。
公共 PoC 使命令注入漏洞变得易于使用。 快速7 我们看到了 9 月 20 日的尝试以及 9 月 24 日部署的 Web shell,并确认有两个组织因该缺陷而受到损害。在一次攻击中,有效负载将 /flash/nsconfig 复制到可通过 Web 访问的文件夹。这暴露了 ns.conf 及其加密的管理员密码、TLS 证书和私钥以及 SSH 主机密钥。
消息来源对于剥削何时开始没有达成一致。 Mandiant 表示,CVE-2026-88772 的最早尝试时间为 9 月初,Rapid7 的最早尝试日期为 9 月 20 日,GreyNoise 的最早尝试日期为 9 月 24 日。watchTowr 创始人 Benjamin Harris 指出,该补丁的日期“日期为 9 月 24 日”,这表明 Citrix 在披露攻击前几天就知道了这些攻击。博蒙特称最初的活动“可能是民族国家联合起来并以间谍活动为重点”。目前还没有威胁行为者的名字。
比补丁还存在的后门
Mandiant 命名了两种新工具。 WHIPSHOT 是一个 PHP Web shell,它将 Base64 编码的命令隐藏在 HTTP 标头(X-UX、NSC_LDAP 和 NSC_CLIENTTYPE)中。它使用 HTTP 404 进行响应,同时在响应正文中携带隧道数据,因此快速日志查看只会看到失败的请求。 SLAPSHOT 是一个绑定到 127.0.0.1 的 Python TCP 隧道程序,将 /tmp/.uxdport 和 /tmp/.uxdlock 抛在后面。它们一起将设备变成连接内部网络的桥梁。
图片:谷歌威胁情报小组
持久性存在于配置文件中,而不是固件中,这就是修补无法删除它的原因。攻击者重写了 /etc/httpd.conf,以便 VPN 脚本文件夹中的 .deb 文件或通过 /vpn/media/*.ico URL 提供服务的 .sig 文件以 PHP 形式运行。他们还运行了 chmod u+s /bin/sh,这给出了 Web 服务器根目录。固件更新替换了易受攻击的代码,并将所有内容保留在原处。 Mandiant 的指标包括 143.198.7.94(扫描和分期)和 157.254.167.12(利用)。 Mandiant 看到的受害者分布在北美和欧洲的政府、金融服务、技术、教育以及法律和专业服务领域。 SecurityWeek 统计的组织数量为数十到 100 多个。
管理员现在应该做什么
从升级开始。 NetScaler ADC 和网关需要 14.1-73.37 或 13.1-64.23 或更高版本。 14.1 FIPS 版本需要 14.1-73.37 FIPS,13.1-FIPS 和 13.1-NDcPP 需要 13.1-37.279。版本 12.1 和 13.0 已结束生命周期并且没有修复,因此任一版本上的设备都需要新的主要版本,而不是补丁。该公告仅涵盖客户管理的设备:Citrix 的母公司 Cloud Software Group 正在升级 Citrix 的云服务和云管理的自适应身份验证本身。
截图:站得住脚
然后假设九月过得很糟糕。在重新启动设备之前对其进行快照,以便证据得以保留,并检查后门所在的三个位置:
grep -En -i "application/x-httpd-php|php_flag|AliasMatch" /etc/httpd.confPHP 处理程序重写ls -l /bin/sh对于 setuid 位ls -la /tmp/.uxdport* /tmp/.uxdlock对于 SLAPSHOT
无论这些检查发现什么,撤销管理、网关、VPN 和 ICA/HDX 会话。然后轮换设备持有的所有内容:管理员和本地帐户、SSH 密钥、TLS 证书和私钥、LDAP 绑定帐户、RADIUS 共享密钥、TACACS 和 SNMP 凭据以及 NITRO API 凭据。鉴于 ns.conf 至少在一种情况下被盗,私钥值得特别关注:重新颁发证书比固件更新花费的时间要长得多。如果您可以在没有 DTLS 的情况下生活,请禁用它或阻止入站 UDP/443,并使 NSIP 管理接口远离 Internet。 watchTowr 还建议打开 CVE-2026-88778 的增强 ISN 生成,这是同一公告中修复的 TCP 序列预测错误。
接下来是什么
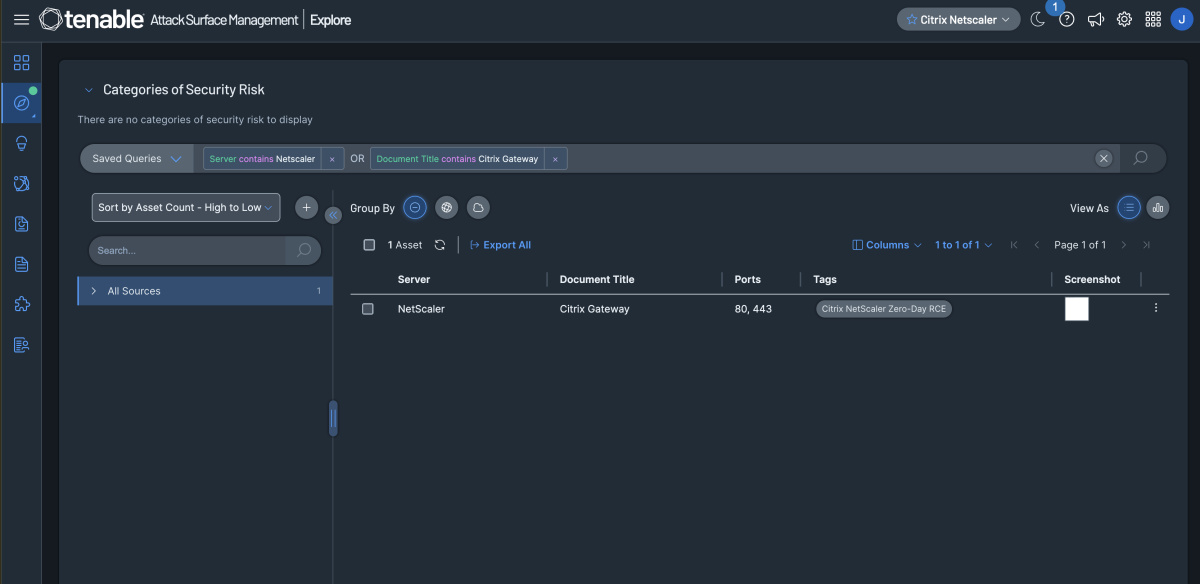
下一波浪潮可能是机会主义的:公开的 PoC 已经出来,截至上次扫描,只有不到十分之一的暴露主机得到了修补。预计会有访问代理,如果 CitrixBleed 可以作为参考的话,还有勒索软件人员。超过 100 个组织已经记录了独特的 Web shell。根据 站得住脚过去七年中,针对 NetScaler 的威胁活动大约有三分之二涉及 APT 组织,CISA 的目录现在列出了 13 个与 NetScaler 相关的缺陷。 Lupovis 首席执行官 Xavier Bellekens 总结道:“如果您运行 NetScaler 并且尚未打补丁,则假设您已经受到探测。”如果您在 9 月初之后打了补丁,则假设不止于此。