微软修复了创纪录的 1,413 个缺陷,其中包括已经受到攻击的 Windows Shell 零日漏洞
微软的 10 月补丁星期二修复了约 1,413 个 CVE,创下了纪录,其中包括 CVE-2026-96951,这是一个被利用的 Windows Shell Mark-of-the-Web 绕过方法。首先要修补什么。
新闻报道

Microsoft 10 月 13 日发布了什么
Microsoft 于 10 月 13 日星期二发布的 10 月份安全版本修复了约 1,400 个漏洞。确切的数字取决于谁在数。 安全周刊、CyberScoop 和 The Hacker News 报告了 1,413 个 CVE, 站得住脚 共有 301 个产品和组件中的 1,407 个,以及 电脑发出蜂鸣声 列出了 1,411 个,因为它遗漏了 348 个缺陷,其中包括 Edge,这些缺陷已在本月早些时候修复。无论你取哪个数字,这都是一个记录。
这也是连续第二个记录。 9 月份的版本有 998 个 CVE。 2025 年 10 月有 180 个。 网络独家报道 指出,微软上一年(即 2020 年)的 CVE 总数达到了 1,261 个,因此这个月的 CVE 数量超过了之前的任何一年,SecurityWeek 补充说,它超过了 2025 年全年的总和。 2026 年总数现已超过 4,000。
Windows 占据了大部分:1,102 个 CVE,约占发布量的 80%,其次是 Office(134 个)、开发人员工具(61 个)和 SharePoint Server(36 个),此外还修补了 Exchange Server、Azure 和 Defender。按类型划分,BleepingComputer 统计了 677 个特权提升漏洞、317 个远程代码执行漏洞、254 个信息泄露漏洞、73 个拒绝服务漏洞、40 个安全功能绕过漏洞和 28 个欺骗漏洞。大约 70 个被评为“严重”——BleepingComputer 的统计为 70 个,Tenable 的统计为 69 个。
第一个修补的:CVE-2026-96951
据了解,这 1,400 个中只有一个被利用。 CVE-2026-96951 是 Windows Shell 中的安全功能绕过,在 CVSS 上得分为 8.8,评级为“重要”而不是“严重”。它可以让精心制作的文件逃脱网络标记,即 Windows 附加到从互联网下载或通过电子邮件接收的任何内容的标签。
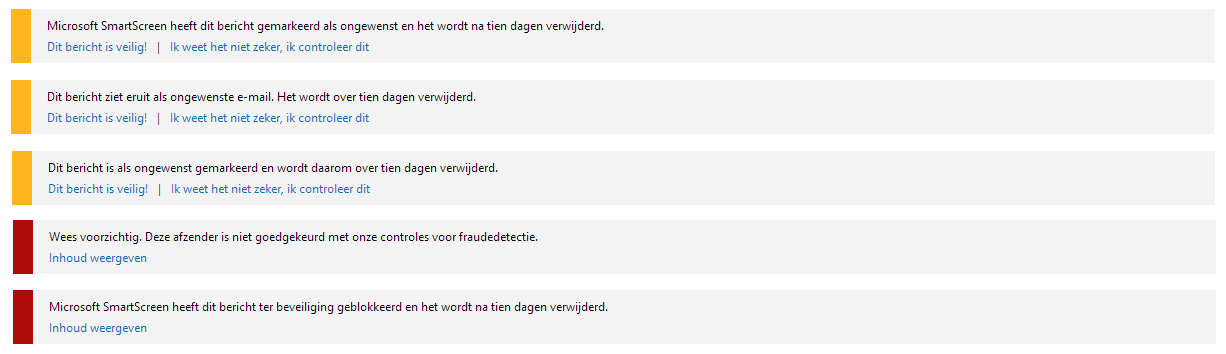
该标签是一些防御措施在采取行动之前检查的内容。 Microsoft Defender 智能屏幕 用它来决定是否对没有信誉的下载发出警告, 办公室保护视图 使用它在黄色消息栏后面以只读方式打开互联网文件,Windows 11 上的智能应用程序控制也依赖于它。没有标记的文件不会得到任何这些检查。 Microsoft 在命令注入下记录了根本原因。
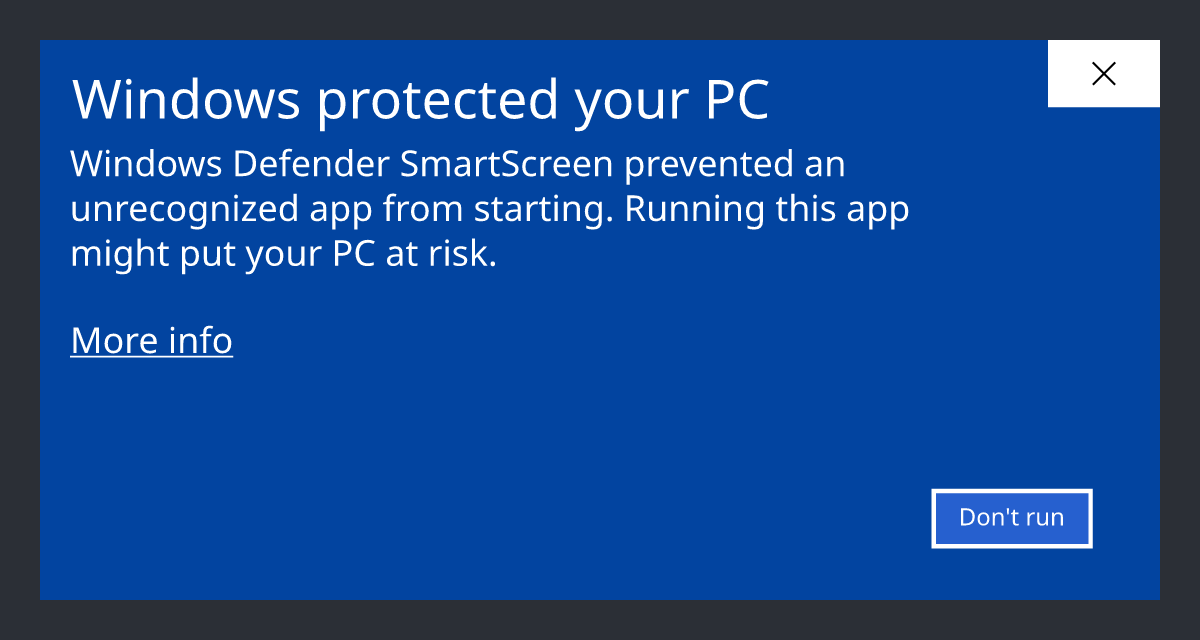
攻击仍然需要受害者打开文件。据 Tenable 称,攻击者通过电子邮件或即时消息发送特制文件,并使用社交工程将其打开。微软并未透露谁在利用该漏洞,也没有透露利用该漏洞的范围。 SecurityWeek 将这一发现归功于富士通、Anthropic 和一位独立研究人员。
同一天, CISA 已将该错误添加到其已知被利用的漏洞目录中以及 Ivanti Connect Secure 身份验证绕过,并要求美国联邦民事机构在 10 月 16 日之前修复该问题。这个最后期限只对这些机构有约束力,但三天的期限说明了如何认真对待它。它也是模式的一部分。 CyberScoop 将此视为 2026 年第三个被利用的 Windows Shell 缺陷,在今年 26 个 Windows Shell 修复中,而 2025 年全年有 3 个。
为什么计数不断攀升
BleepingComputer 援引微软的解释称,它正在“利用人工智能平台来查找和修复其产品中的安全漏洞”。一个月内代码并没有变得更糟。通过它的搜索变得更快。
TrendAI 零日计划的达斯汀·蔡尔兹 (Dustin Childs) 告诉 CyberScoop,“单个版本中存在数百个 CVE 曾经是例外 - 现在它是基线。”他说,人工智能“并不是凭空制造这些错误;它只是缩短漏洞存在到有人注意到它之间的时间。”他的结论是:“重要的是发现的扩展速度比开发的速度更快。”
对于防守者来说,代价是具体的。过去阅读每个公告的补丁团队无法在机器需要重新启动之前的几天内阅读其中的 1,413 个公告。
微软的答案:风险群体和 VEX
在发布的同时,Microsoft 安全响应中心还发布了 一项被称为风险群体的提案。该帖子称:“风险群体是一组需要类似客户评估的 CVE。”群组分享管理员必须询问自己环境的问题 - 我们是否运行 RDP 网关,我们是否公开 DNS 服务器 - 而不是根本原因或严重性评分。
10 月份的版本分为 15 个临时组。最大的是 Windows 文件系统、存储和备份(136 个 CVE)、Office 文档和邮件客户端(135 个)、Windows 图形、媒体和内容处理(131 个)、Windows 核心和内核特权边界(109 个)以及 Windows 安装、部署和更新服务(103 个)。再往下是 DNS、DHCP 和网络地址基础设施 (76)、远程访问和 RDP (65) 以及目录、联合和证书基础设施 (24)。
微软对这不是什么很谨慎:“我们不会宣布新的微软漏洞分类或优先级框架,我们也不承诺特定的产品集成或发布模型。”根据 iT新闻,该群组暂时不会出现在安全更新指南中。 MSRC 自己对大多数客户的建议仍然是“尽快安装适当的安全更新”。
第二个变化更加机械化。从这个版本开始, 微软威胁情报称 该公司为所有 Microsoft 分配的 CVE 发布漏洞利用交换 (VEX) 声明。这些是关于产品是否实际受到影响的机器可读注释。如果团队的扫描器标记了共享组件中的每个 CVE,则可以使用它们自动关闭票证,而不是逐个关闭票证。
其余部分已发布
在修复程序出现之前,另外两个缺陷已被公开披露,但目前尚不清楚这两个缺陷是否被利用。 CVE-2026-108398 (CVSS 8.8) 由 Google Project Zero 的 James Forshaw 发现,是 Windows Defender 应用程序控制的 .NET Framework 绕过,可让代码在受保护的进程中运行。 CVE-2026-92707 是 MessagePack-CSharp(Visual Studio 和 .NET 中使用的库)中的拒绝服务错误。
在关键修复中,Tenable 重点介绍了 Windows Active Directory 域服务 (CVE-2026-70229) 和 Exchange Server (CVE-2026-70571) 中的远程代码执行,两者均为 CVSS 8.1。兑换得到 自己的 10 月安全更新。 MSRC还发布了 咨询 ADV260001,这会强化可移动介质上的 ReFS 卷。
Windows 软件包是扩展安全更新下的适用于 Windows 11 的 KB5127648 和 KB5126653 以及适用于 Windows 10 的 KB5126657。
现在有什么变化
对于任何运行 Windows 机群的人来说,顺序是明确的。首先推送 CVE-2026-96951 的修复程序,在安装之前,将 SmartScreen、受保护的视图和智能应用程序控制视为对通过电子邮件或聊天到达的附件不可靠。然后修复 Active Directory 和 Exchange,这对于在本地运行这些服务器的任何人来说都是最重要的。
日历也很重要。 10 月是 Windows 11 版本 24H2 家庭版和专业版以及 Windows 10 企业版 LTSB 2016 的最终安全更新。这些机器在此之后什么也得不到,因此 24H2 家庭版和专业版设备需要迁移到 25H2。 Windows 11 23H2 企业版、教育版和物联网版在 11 月失去安全更新。
在家里,Windows Update 会执行以下操作:“开始”、“设置”、“Windows Update”、“检查更新”,然后“立即安装”或“重新启动”,直到报告“您已处于最新状态”。我们的报道范围 七月 和 八月 发布的版本显示了曲线弯曲的速度有多快 - 8 月份的 421 个 CVE 在当时看起来很大。这里的数据是在 2026 年 10 月 15 日根据 微软的发行说明。
英雄照片:微软雷德蒙德总部的 92 号楼,作者:Coolcaesar,来自 Wikimedia Commons,CC BY-SA 4.0。 SmartScreen 和 Windows 更新图像来自 Wikimedia Commons 和 Microsoft Learn。