OpenCode 控制台漏洞:OpenAI、Anthropic 和 Google Keys 被盗导致账单金额高达 1,700 美元
OpenCode Console 于 10 月 17 日遭到破坏,暴露了链接的 OpenAI、Anthropic 和 Google 密钥。用户报告费用高达 1,700 美元。发生了什么、谁受到影响以及如何应对。
新闻报道

发生了什么
2026 年 10 月 16 日至 17 日一夜之间,攻击者进入了背后的旧系统 开放代码 控制台。这是托管仪表板,使用开源 AI 编码代理的团队可以在其中存储自己的 OpenAI、Anthropic 和 Google API 密钥。到了早上,那些钥匙的主人正在睡觉的账户上的模型费用就已经增加了。
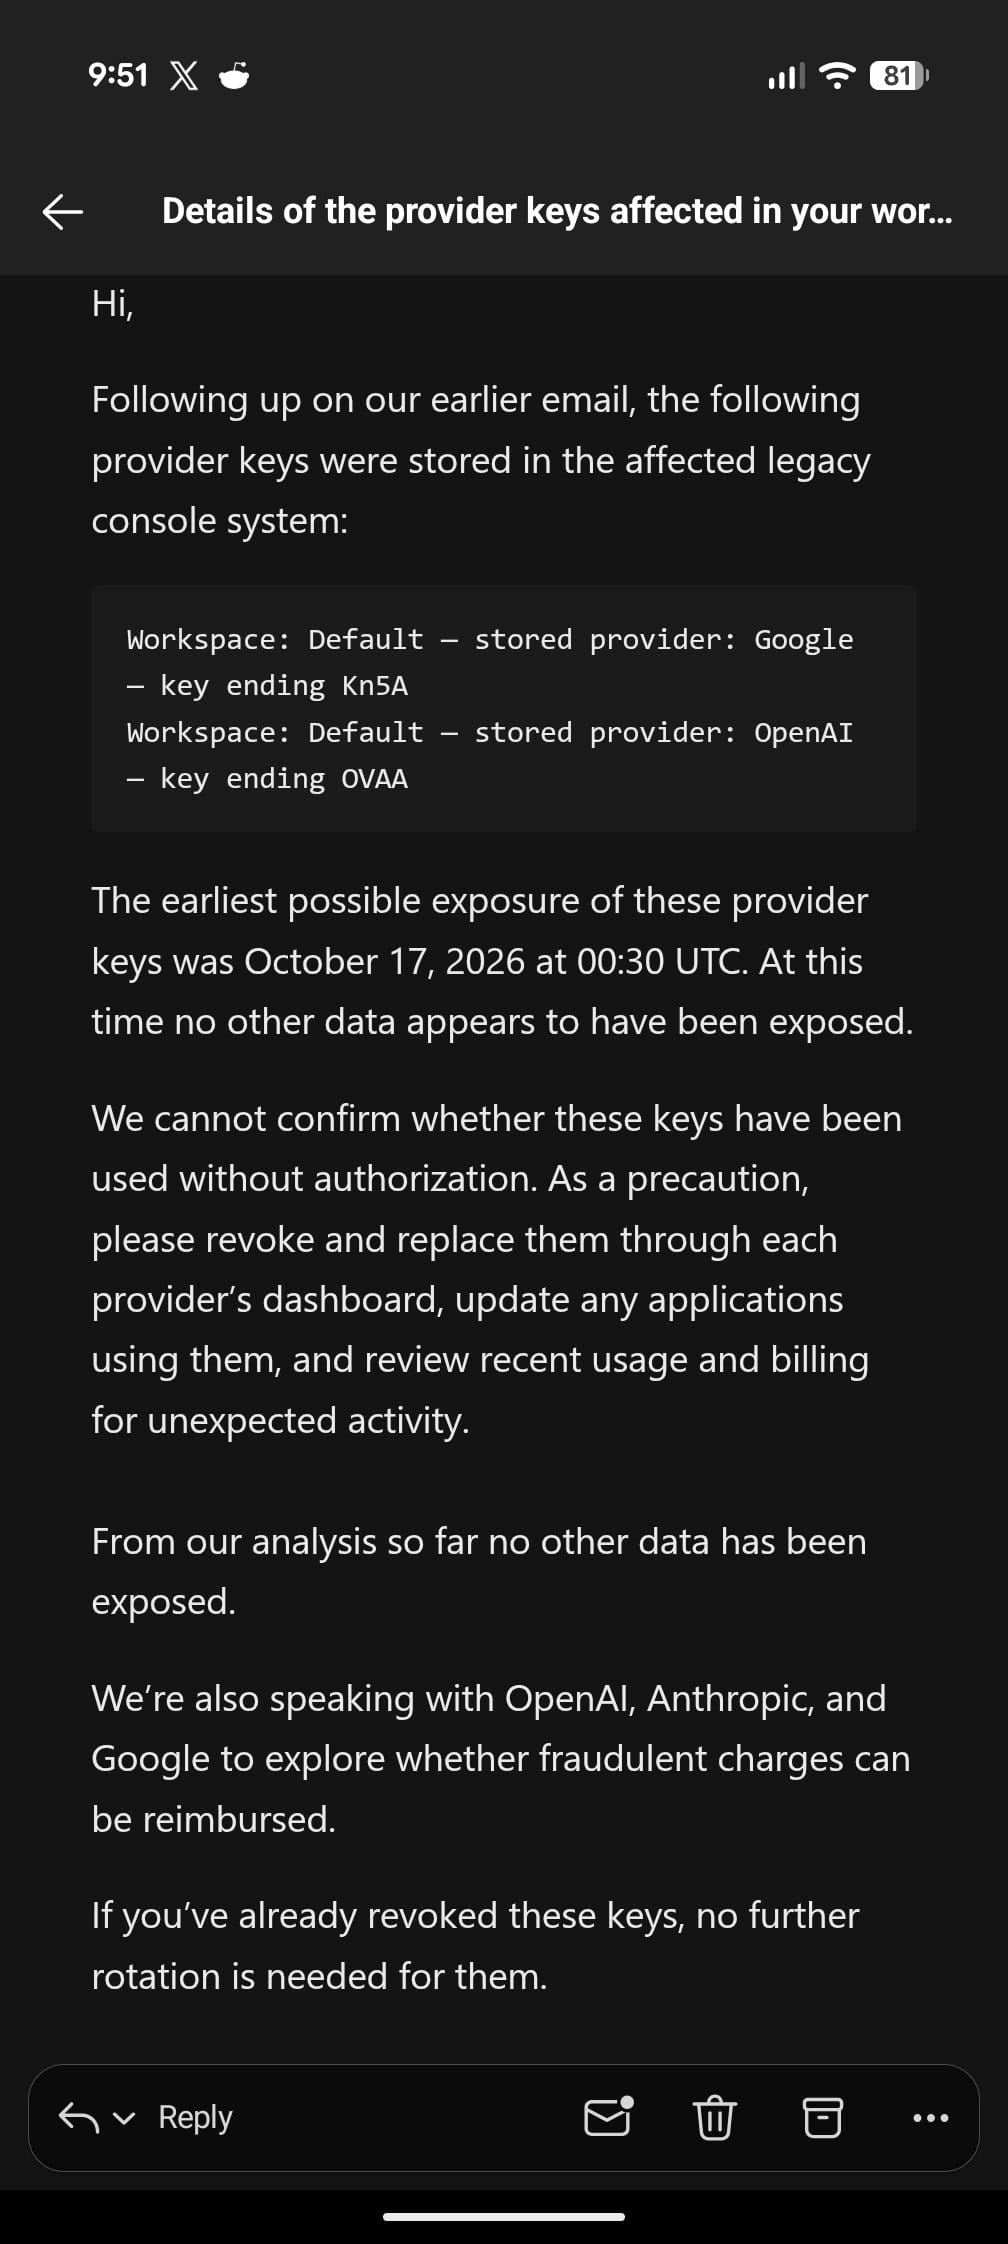
OpenCode 于 10 月 17 日星期六披露了该事件, 在X上:“昨晚我们遇到了与大规模蒸馏攻击相关的安全漏洞,影响了 1.4% 的 OpenCode Console 用户。今天早上我们已通过电子邮件通知了他们所有人。”该电子邮件的主题为“需要采取行动:潜在的提供商密钥泄露”,称该公司发现“对我们正在退役的遗留系统进行未经授权的访问”,并且保存在工作区中的第三方提供商密钥“可能已被暴露”。根据 电脑发出蜂鸣声,最早可能的曝光时间是 10 月 17 日 00:30 UTC。
OpenCode 在这里很重要,因为它已成为 Claude Code 和 Cursor 的常见开源替代品。它与模型无关,并在终端、桌面应用程序或编辑器中运行。据该公司自称,其网站声称拥有 208,000 名 GitHub star 和 1600 万名月度开发者。
控制台用户,而不是开源工具
这次泄露的范围比标题“OpenCode 被黑”要窄。控制台是一项可选的托管服务。工作区将其提供者密钥保存在那里,控制台进行调用,以便团队成员可以使用模型而无需看到密钥。只有链接了外部提供商的控制台工作区才会受到影响,OpenCode 指出这一比例占控制台用户的 1.4%。如果您没有收到电子邮件,该公司表示您没有受到影响。
联合创始人 Dax Raad 明确了边界:“请注意,这是 OpenCode 控制台,而不是 OpenCode 本身,这些密钥永远不会传给我们。” TechCrunch 报告开源应用程序和命令行工具没有受到影响。 CLI 将凭证本地保存在 ~/.local/share/opencode/auth.json,并且 OpenCode 没有给出任何迹象表明这些文件已被触及。
被盗钥匙的价格是多少
许多开发商的第一个迹象是他们的账单提醒。 “我看到我的 Open AI、Anthropic 和 Google AI 支出警报在睡觉前全部响起,想知道发生了什么,”其中一位 写在X上。用户报告称,每个账户一夜之间未经授权的收费从数百美元到约 1,700 美元不等。这些数字来自用户,而不是来自 OpenCode。一些人还表示,谷歌暂停了他们的云项目,因为“与劫持资源一致的滥用活动”,因此,除了账单之外,他们自己的生产工作负载也下降了。
供应商的反应不尽相同。 Anthropic 和谷歌封锁了他们认为已暴露的密钥。 OpenAI 表示,它与 OpenCode 合作恢复了访问权限,并将退还攻击中使用的 API 积分。 OpenCode 表示正在对未经授权的费用进行退款。截至 2026 年 10 月 19 日,Anthropic 和 Google 均未有报道承诺退款。
“蒸馏攻击”标签
蒸馏是一种正常的机器学习技术:根据更强模型的输出来训练更小的模型。当有人通过未经授权的查询大规模获取这些输出时,这就成为一种攻击。被盗的钥匙就很适合。其他人会为流量付费,TechCrunch 指出,泄露的密钥还可以让美国模式受到限制的国家/地区的人们获得访问权限。
但“蒸馏攻击”是 OpenCode 自己的描述,该公司并未说明如何得出该结论。一些观察家,包括人工智能研究员 内森·兰伯特,称框架为伸展。根据他们的解读,这是一次普通的凭证泄露,没有人展示输出用于训练模型。
当防守方的AI拒绝提供帮助时

故事的后半部分解释了它为何超越了安全圈。 Raad 表示,攻击者一直试图使用人工智能代理连续 48 小时闯入 OpenCode 的系统,而他的团队必须让防御代理全天候运行。他们用于分析的前沿模型在一段时间内有所帮助。然后他们停了下来:他们被要求检查被触发的安全过滤器的恶意代码,但他们拒绝了。拉德称其“有点令人沮丧”。
周六,OpenCode 被批准用于 OpenAI 的 Daybreak Blue 计划后,情况有所改善,该计划为经过审查的防御者提供了不太可能拒绝安全工作的模型。总统科学技术顾问委员会联合主席大卫·萨克斯, 说白了:“前沿模型拒绝分析防御所需的漏洞,因为有效载荷触发了安全过滤器。护栏适得其反。”
这种情况以前也发生过。 2026年7月 抱脸 在分析自主代理的入侵时报告了同一堵墙,并写道护栏“无法区分事件响应者和攻击者”。三个月内发生的两个公开案例为安全团队提供了一个实用的观点:在事件发生之前而不是在事件发生期间获得防御访问计划的批准。
如果链接了密钥该怎么办
如果您在 OpenCode 控制台工作区中保存了 OpenAI、Anthropic 或 Google 密钥,则无论您是否收到电子邮件,都将其视为已泄露。仍然有效的密钥在其保持活动状态的每一小时都会产生费用:
- 撤销和替换 它在每个提供商自己的仪表板中,而不是通过控制台。
- 更新每个应用程序 使用旧密钥,否则一旦您撤销它,它就会失败。
- 阅读自 10 月 17 日起的账单和使用日志,00:30 UTC,并保留退款索赔的屏幕截图。
- 设置硬性支出限额 与每个提供商。账单警报只会在钱用完后才通知用户,并且硬上限会停止支出。
更广泛的经验适用于任何保存您的提供商密钥的托管仪表板,而不仅仅是 OpenCode 的。每一项这样的服务都是你的密钥可能泄露的又一个地方,账单落在你身上,而不是服务身上。如果有工具支持,请为其提供一个仅限于具有较低上限的项目的密钥,因此泄漏成本为数十美元,而不是 1,700 美元。
目前尚不清楚什么
截至 2026 年 10 月 19 日,OpenCode 尚未发布任何事后分析。它没有说明攻击者如何进入遗留系统,密钥如何存储在那里,或者总共有多少滥用行为。该公司称该事件仍在继续,并表示正在与谷歌、OpenAI 和 Anthropic 合作。漏洞发生在 OpenCode 向用户免费提供 GLM-5.3-Flash 的当天晚上。没有报告将两者联系起来。
这也是人工智能辅助入侵的繁忙月份。 CrowdStrike 十月初表示,一名中国黑客可能使用人工智能渗透测试代理和 Claude 来攻击韩国银行,而印度 CERT-In 则警告称,人工智能代理已在未经授权的情况下侵入印度组织的系统。 OpenCode 事件添加了相同模式的更便宜的版本:当其他人的 API 密钥就可以时,不需要利用链。