Qilin and Inc 勒索软件团伙利用帕洛阿尔托 GlobalProtect 绕过 5 月份修补的漏洞
勒索软件组织 Qilin and Inc 正在通过 CVE-2026-0257 进行入侵,这是 5 月份修补的 PAN-OS GlobalProtect 身份验证绕过方法。修复版本、解决方法以及要寻找的内容。
新闻报道

发生了什么
Palo Alto Networks 于 5 月 13 日修补的 GlobalProtect 漏洞已成为勒索软件攻击者的攻击手段。 10月19日,该公司Unit 42团队更新了 有关 CVE-2026-0257 的威胁简介 仅举其中两个:Spikey Scorpius(更广为人知的名字是 Qilin)和 Tarnished Scorpius(更广为人知的名字是 Inc)。简报还引用了公开报告,将使用 Settra 勒索软件的第三个组织与同一缺陷联系起来。第 42 单元重复该归因但未确认。
该更新于 10 月 20 日重新发布,Help Net Security 于 10 月 21 日接收到该更新。Unit 42 表示,其调查自 6 月初以来一直在进行,涉及 11 个行业:教育、金融服务、医疗保健、高科技、酒店、制造、专业和法律服务、政府、运输和物流、公用事业和能源以及批发和零售。
这不是零日漏洞。该修复已经发布五个月了。受害者是在攻击者到达时尚未安装该软件或未应用该解决方法的组织。
为什么这很重要
攻击者最终获得了进入公司网络的有效 VPN 会话,并且不需要用户名或密码即可获取它。第 42 单元描述攻击者“随后绕过多重身份验证 (MFA) 控制来建立 VPN 会话”。到看起来像普通远程工作人员连接的防火墙。大多数公司指望阻止密码被盗的控制措施 MFA 永远没有机会启动。
故事也发生了变化。当 Rapid7 于 5 月 17 日(补丁发布后四天)首次发现漏洞时,5 月 21 日出现第二波攻击, 报道 没有成功横向移动的迹象。帕洛阿尔托自己的咨询提到了“有限的利用尝试”。到 10 月,同样的访问是全面勒索软件入侵的第一步。

旁路如何工作
GlobalProtect 可以发出身份验证覆盖 cookie,因此不会再次询问已登录的用户。当这些 cookie 使用门户或网关用于 HTTPS 的相同证书进行加密时,就会出现问题。该证书的公钥在 TLS 握手中传递给每个访问者。 Rapid7 直言不讳地说:“任何人只要知道身份验证覆盖功能用于加密和解密 cookie 的证书的公钥,就可以成功伪造和加密任意身份验证覆盖 cookie。”
因此,攻击者伪造一个 cookie,将其呈现,然后网关让他们进入。CISA 于 5 月 13 日将该错误添加到其已知利用的漏洞目录中,并于 5 月 29 日进行了公开概念验证。这使得任何人都可以进行攻击,而不仅仅是首先解决该问题的组织。
Palo Alto 在 CVSS v4.0 下对其评分为 7.8(高),并不严重,但将其自己的“建议紧急程度”设置为“最高”。仅公开一种设置:打开“生成用于身份验证覆盖的 cookie”或“接受用于身份验证覆盖的 cookie”的 GlobalProtect 门户或网关,以及共享证书配置。 Panorama 和 Cloud NGFW 不受影响。
入侵内部
一旦进入 VPN,Unit 42 案例中的攻击者就会使用两用远程监控和管理 (RMM) 工具对网络进行侦察,通过 RDP 和 SMB 横向移动,并部署用于凭证盗窃、数据泄露和勒索软件的工具。
Unit 42 标记为最重要的变化是“直接转向虚拟化层”。在一种情况下,攻击者从 VPN 网关直接进入 vCenter 管理设备,关闭 ESXi 虚拟机管理程序上的 execInstalledOnly 保护,并运行自定义工具从域控制器的虚拟磁盘 (VMDK) 脱机转储凭据。从底层读取磁盘意味着 Windows 内运行的端点安全软件永远不会看到它。一些攻击者还利用旧的 Veeam 备份缺陷 CVE-2023-27532 来链接访问。
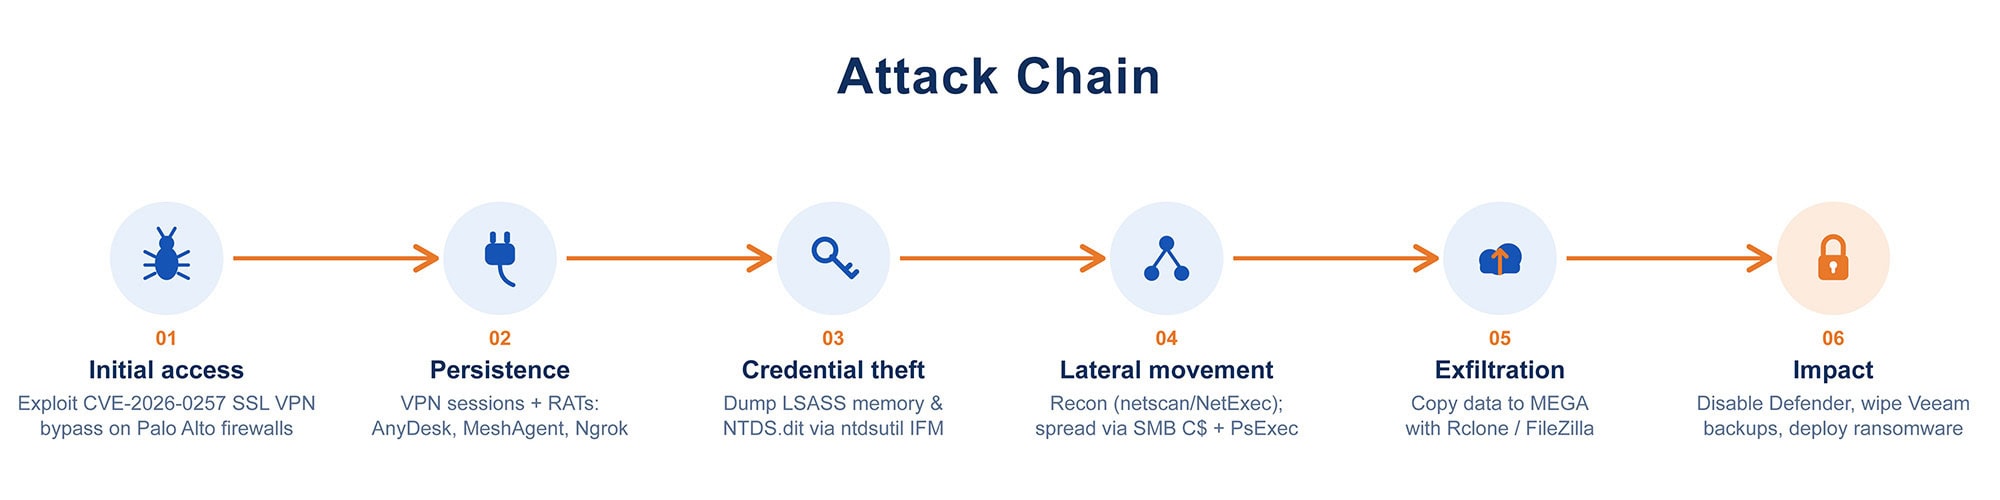
北极狼实验室早些时候也看到了同样的模式。其 7月20日报道 涵盖了 6 月份以 CVE-2026-0257 开始并以 Qilin 勒索软件结束的几次入侵。该工具包很熟悉:通过 rundll32 和 comsvcs.dll 进行 LSASS 内存转储,使用 ntdsutil、PsExec、AnyDesk、Ngrok 和 LogMeIn 进行 NTDS 提取以进行远程访问,以及将数据复制到 MEGA 的 Rclone。有效负载(通常名为 win.exe)存放在 C:\PerfLogs 中。一些攻击者在几小时内就进行了加密。其他人先是看了半天。
固定版本
这些是在 帕洛阿尔托咨询,于 2026 年 10 月 22 日检查(该通报最后更新时间为 6 月 3 日)。
| 产品展示 | 固定于 |
|---|---|
| 泛操作系统 12.1 | 12.1.4-h6 或 12.1.7 及更高版本 |
| 泛操作系统 11.2 | 11.2.4-h17、11.2.7-h14、11.2.10-h7 或 11.2.12 及更高版本 |
| 泛操作系统 11.1 | 11.1.4-h33、11.1.6-h32、11.1.7-h6、11.1.10-h25、11.1.13-h5 或 11.1.15 及更高版本 |
| 泛操作系统 10.2 | 10.2.7-h34、10.2.10-h36、10.2.13-h21、10.2.16-h7 或 10.2.18-h6 |
| Prisma 访问 11.2.0 | 11.2.7-h13 |
| Prisma 访问 10.2.0 | 10.2.10-h36 |
| 云NGFW,全景 | 不受影响 |
如果您今天无法升级,该通报提供了两种解决方法:为身份验证覆盖 cookie 提供其自己的专用证书,与门户和网关证书分开,或者完全关闭身份验证覆盖。
现在该怎么办
修补会关闭门,但不会告诉您是否有人已经走过它。 Unit 42 的案件可以追溯到 6 月初,因此至少要搜寻到那时为止的 GlobalProtect 日志。 Unit 42 表示将任何具有可疑主机 ID 或设备名称的成功网关连接事件视为事件。其列表包括 aa:bb:cc:dd:ee:ff、00:11:22:33:44:55、WINDOWS-LAPTOP-001、DESKTOP-GP01 和 GP-CLIENT。它还列出了概念验证的硬编码值:“Microsoft Windows 10 Pro 64 位”的端点_os_版本和空的 source_user_info.domain。攻击者的 IP 地址在简报本身中。
北极狼添加了更多检查。查找来自托管提供商或包含“kali”的主机名的 VPN 会话。监视 C:\PerfLogs 以获取新的可执行文件。有关 Windows 事件 ID 1102 的警报,这意味着审核日志已被清除。如果您发现入侵迹象,请轮换每个域凭据,因为 LSASS 和 NTDS 转储意味着攻击者会留下所有这些凭据。
单元 42 还标记一个单独的错误配置。将 GlobalProtect 配置文件映射到管理接口上的 HTTP/HTTPS 服务会将该接口置于 Internet 的端口 4443 和 3879 上。尝试从网络外部在这些端口上建立到管理 IP 的 HTTPS 连接。如果有答案,也修复它。

接下来是什么
公开漏洞、五个月前的补丁和两个知名勒索软件品牌是一个很少会自行消失的组合。多年来,边缘 VPN 设备一直是勒索软件最喜欢的入侵方式,Unit 42 关于直接进入 vCenter 的说明表明,这些人员正在更快地将一个 VPN 会话转化为整个资产。自 5 月份以来,Unit 42 一直在不断更新其简报,因此请检查它是否有新指标。如果您的防火墙使用身份验证覆盖 cookie 并且仍然运行未修补的版本,则假设它已被探测并立即开始日志搜索。