PHP 在细节泄露后紧急修复了两个关键的核心 RCE 缺陷
PHP 于 10 月 21 日发布的带外版本修复了两个被评为 CVSS 9.2 的关键核心缺陷,此前由于泄漏,日期被提前。已确认的内容、谁没有获得补丁以及今天该做什么。
新闻报道

发生了什么
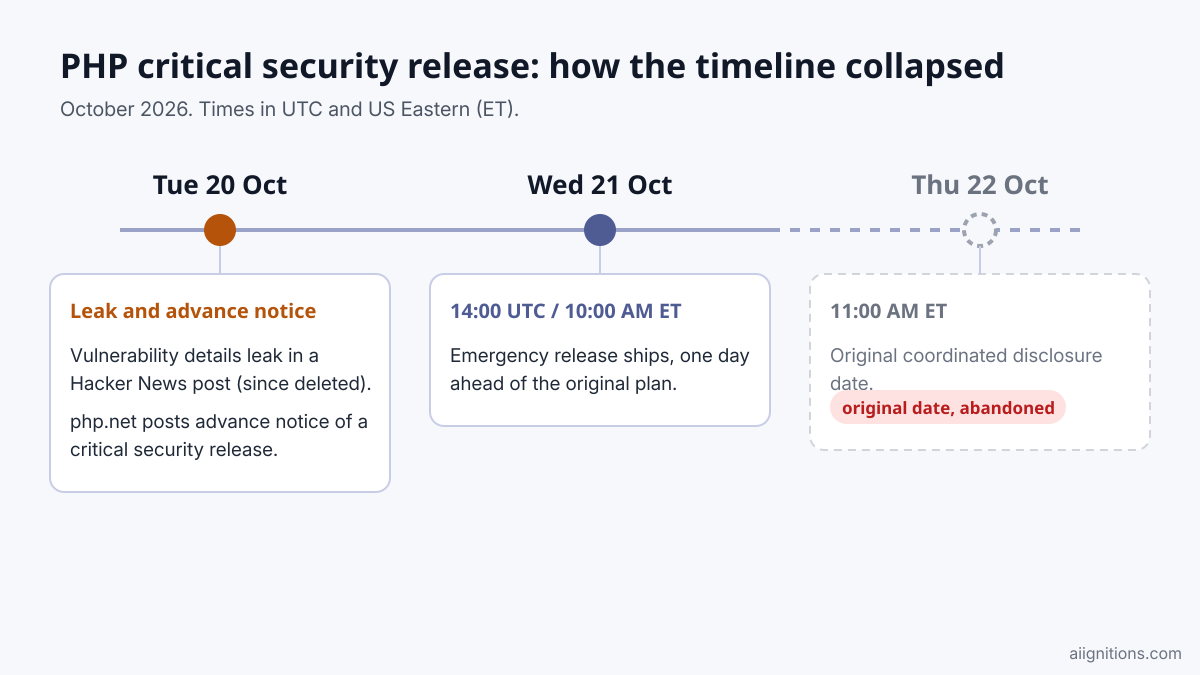
PHP 安全团队将于今日(10 月 21 日星期三)14:00 UTC(美国东部时间上午 10:00)发布带外安全版本。它修复了 PHP 核心中的两个关键缺陷,报告为远程代码执行错误,并跟踪为 CVE-2026-109618 和 CVE-2026-109619。该版本原定要到周四才会发布。在协调披露之前细节泄露后一天,该指数上涨。
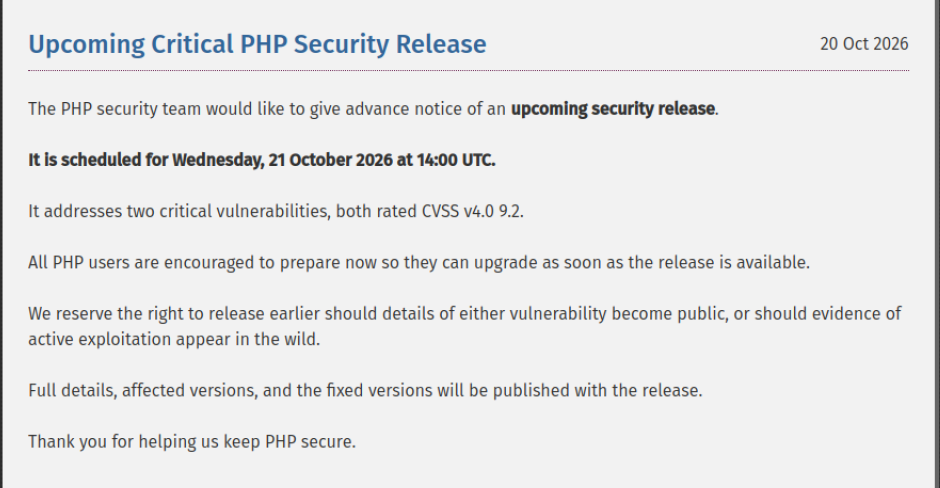
的 php.net 上的提前通知,发布于 10 月 20 日,很短。它表示,该版本“解决了两个关键漏洞,均被评为 CVSS v4.0 9.2”,要求所有 PHP 用户“立即做好准备,以便在该版本可用时立即升级”,并保留“如果任一漏洞的详细信息公开,或者活跃利用的证据出现在野外”,则保留更早发布的权利。该团队表示,受影响的版本和修复的版本将与版本本身一起发布。
日期如何移动
根据 电脑发出蜂鸣声,协调披露时间定于美国东部时间 10 月 22 日星期四上午 11:00。用户“petecooper”发布的一篇黑客新闻帖子随后被删除,出现在 PHP 自己的公告之前。当时的安全研究员弗洛里安·罗斯 写在X上:“PHP 核心、CVSS 10.0 中存在 RCE 漏洞”和“只有 PHP 8 才会收到补丁。”几个小时内,发布时间就被推迟到周三早上。
CVE 编号并非来自 php.net。他们通过 BleepingComputer 来自研究公司 watchTowr。 watchTowr 确认这些错误是真实存在的,但在补丁出现之前保留了技术细节。其首席执行官本杰明·哈里斯 (Benjamin Harris) 告诉 破译 “补丁目前不可用,但我们预计补丁发布速度将会明显加快。”
什么是已确认的,什么是未确认的
这个故事有两个版本流传,但他们在重要数字上存在分歧。这是截至 2026 年 10 月 21 日每项声明的情况,在补丁发布前的发布日早上进行了检查。
| 索赔 | 状态 | 来源 |
|---|---|---|
| 两个严重缺陷,已在 UTC 时间 10 月 21 日 14:00 发布的版本中修复 | 已确认 | php.net |
| CVSS v4.0 9.2 适用于两者 | 已确认,官方评级 | php.net |
| CVSS 10 | 早期研究员人物 | 监视塔,弗洛里安·罗斯 |
| 两者都是远程代码执行 | 已报道 | watchTowr 通过 BleepingComputer |
| CVE-2026-109618 和 CVE-2026-109619 | 据报道,发布前仍被 NVD“保留” | watchTowr,凤凰城安全 |
| 影响 PHP 5、6、7 和 8 | 已声明,但未得到 PHP 确认 | watchTowr 的哈里斯 |
| 仅受支持的 PHP 8 分支得到修复 | 广泛报道 | 弗洛里安·罗斯 |
| 在野外被利用 | 截至10月20日尚无证据 | 女猎手,哔哔电脑 |
| 公开概念验证 | 目前还没有,不过 watchTowr 已经重现了 CVE-2026-109618 | 凤凰保安 |
根据 9.2 提交票据。每个分支的发布点编号也未经确认,因此在将版本固定到 Dockerfile 之前请等待 php.net 更改日志。
谁得不到解决
支持的分支是 PHP 8.2、8.3、8.4 和 8.5。他们最后一次定期安全发布是 8.5.11、8.4.26、8.3.35 和 8.2.34,均于 9 月 24 日发布。 php.net,并且它们是今天预计修复的地方。 PHP 8.6.0 仍处于候选版本中,RC4 计划于 10 月 22 日发布。
一切旧的东西才是真正的问题。如果 watchTowr 所认为的错误可以追溯到 PHP 5,那么仍然使用 PHP 5.x、7.x、8.0 或 8.1 的每台服务器都会暴露,并且不会出现上游补丁。 凤凰保安 基于 Shodan 的估计:大约 223 万个面向互联网的主机显示 PHP 横幅,其中大约 150 万个主机显示一个版本。其中大约 883,717 个(59% 的版本化主机)运行不会修补的分支,697,928 个运行在 PHP 5.x 或 7.x 上。另外大约 740,000 人完全隐藏了他们的版本。
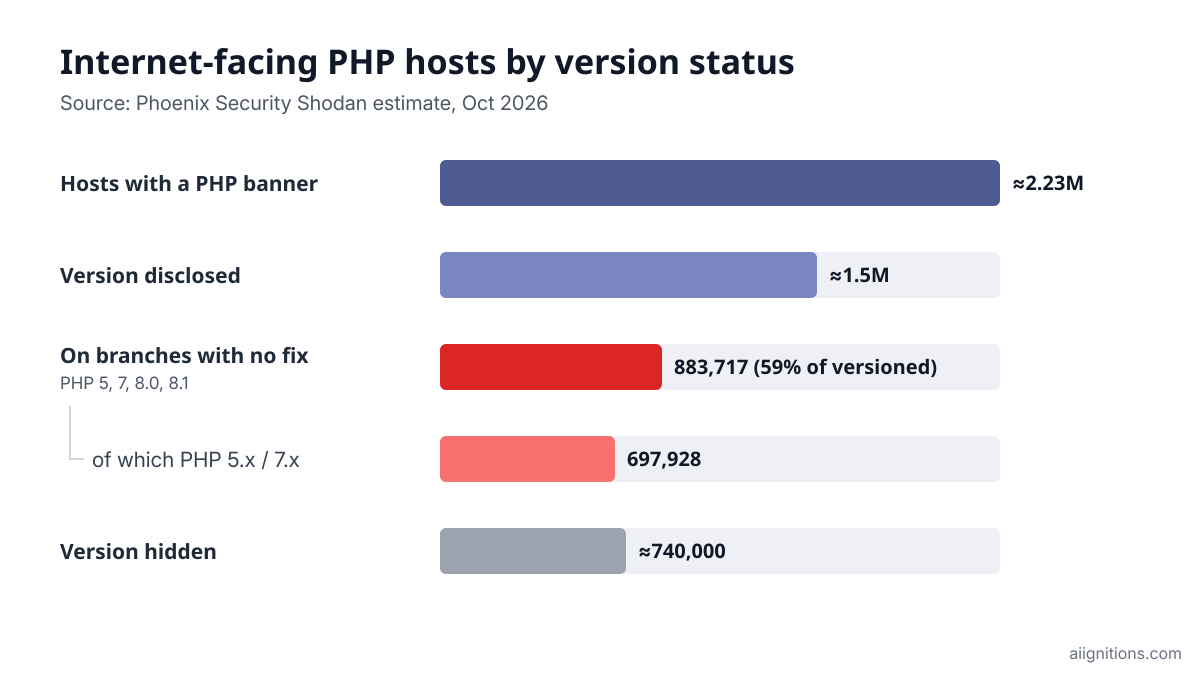
这些是横幅计数,未确认易受攻击的服务器。横幅没有说明是否可以到达有缺陷的代码路径。尽管如此,美国仍以 228,770 台主机数量领先,亚马逊、Hostinger 和阿里云是其中最大的提供商 - 这表明廉价的共享主机、旧的 WordPress 安装和被遗忘的内部工具。根据 Decipher 的数据,超过 60% 的网站都支持 PHP,因此长尾是最难解决的问题。它的所有者有三种选择:升级到 8.2 或更高版本,从发行版或供应商处购买扩展支持版本,或者将盒子从互联网上删除。
今天做什么
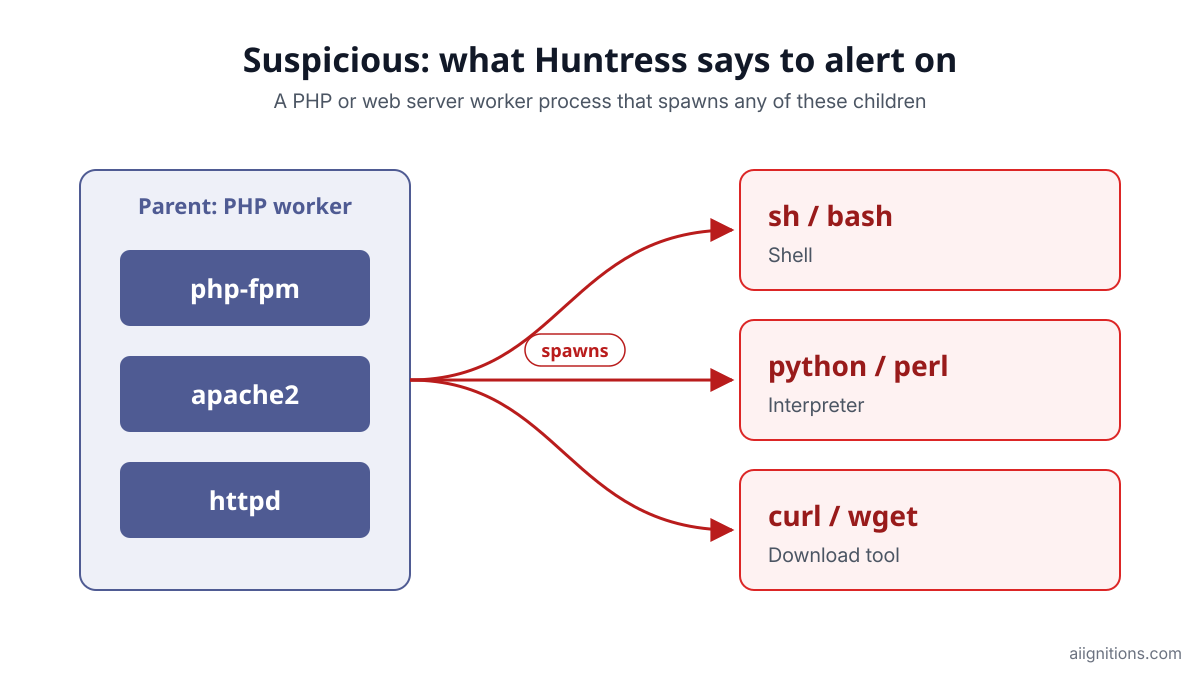
女猎手 10 月 20 日表示,尚未发现野外剥削行为,其建议也很明确。清点每个 PHP 安装,包括容器和设备内的安装。计划于今天东部时间上午 10:00 进行修补。将生命周期结束的 PHP 与互联网隔离。为了进行检测,它预计漏洞利用会显示为可疑的子进程:php-fpm、apache2 或 httpd 启动 shell、解释器或下载工具。您现在可以在任何人知道漏洞利用是什么样子之前发出警报。
Phoenix Security 增加了等待的一般强化。套装 cgi.fix_pathinfo=0 如果您仍然运行 php-cgi,请添加 try_files $fastcgi_script_name =404; 对于 nginx PHP 位置,更喜欢 PHP-FPM 而不是 php-cgi,将管理端点置于 IP 白名单或 VPN 后面,并在详细信息公开后暂存 WAF 规则以进行部署。这些都没有被证实能够阻止这两个 CVE。它缩小了常见的 PHP 攻击路径,同时具体细节保持私密。
该版本首先作为上游源发布。分发包、官方容器镜像和托管主机按照自己的时间表重建,因此“PHP 在 14:00 发布了修复程序”并不意味着您的 apt upgrade 14:05 有一场。更新后检查版本字符串而不是假设。
接下来是什么
随着版本的发布,php.net 发布了受影响的版本和修复的版本,并且这两个 CVE 记录应保持“保留”状态。那是比赛开始的时候。一旦修复程序公开,攻击者就可以对其进行比较,并且 watchTowr 已经在没有公开概念验证的情况下重现了这两个缺陷之一。支持的 8.x 分支上的团队应于今天完成。任何使用 PHP 7 或更早版本的人都会经历艰难的一周:推迟多年的升级现在有了最后期限。
对于其他最近的相同形状的补丁窗口,请参阅我们的报道 思科 ISE 身份验证绕过, 的 利用 VMware vCenter 缺陷 和 十月补丁星期二零日漏洞。