思科修补了已受到攻击的安全电子邮件网关中的根零日漏洞
思科披露了 CVE-2026-76461,这是安全电子邮件网关中正在积极利用的一个 9.8 级未经身份验证的根 RCE。不存在解决方法;这里是固定的 AsyncOS 版本和要检查的日志指示器。
新闻报道

发生了什么
思科于2026年9月14日披露 CVE-2026-76461,安全电子邮件网关 AsyncOS 电子邮件解析逻辑中的一个严重缺陷,允许未经身份验证的攻击者通过发送单个精心设计的消息以 root 身份运行命令。它的 CVSS 3.1 基本分数为 9.8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H):可通过网络访问,无需登录,无需用户交互。思科的 PSIRT 表示该漏洞已经存在 在野外被剥削 大约在该咨询发布的时候。
该机制是 SQL 注入,升级为操作系统命令执行。携带恶意 SQL 语句的消息到达解析器,语句运行,攻击者从那里在设备上登陆 root shell。思科的 安全咨询 明确指出不存在解决方法。升级是唯一的解决办法。由于触发器是入站电子邮件,因此攻击者不需要找到开放的管理端口或猜测密码;他们只需要收到一条接受处理的消息,这是设备的全部工作。
为什么这很重要
安全电子邮件网关位于组织邮件流的边缘,检查传入或传出的每封邮件。该盒子上的 root 权限并不是一台笔记本电脑上的立足点。它控制着处理公司电子邮件、凭证和通过该设备的明文流量的设备。攻击者可以从那里读取和重写消息,获取保存的凭据,或使用该设备作为进入网络其余部分的安静枢纽。
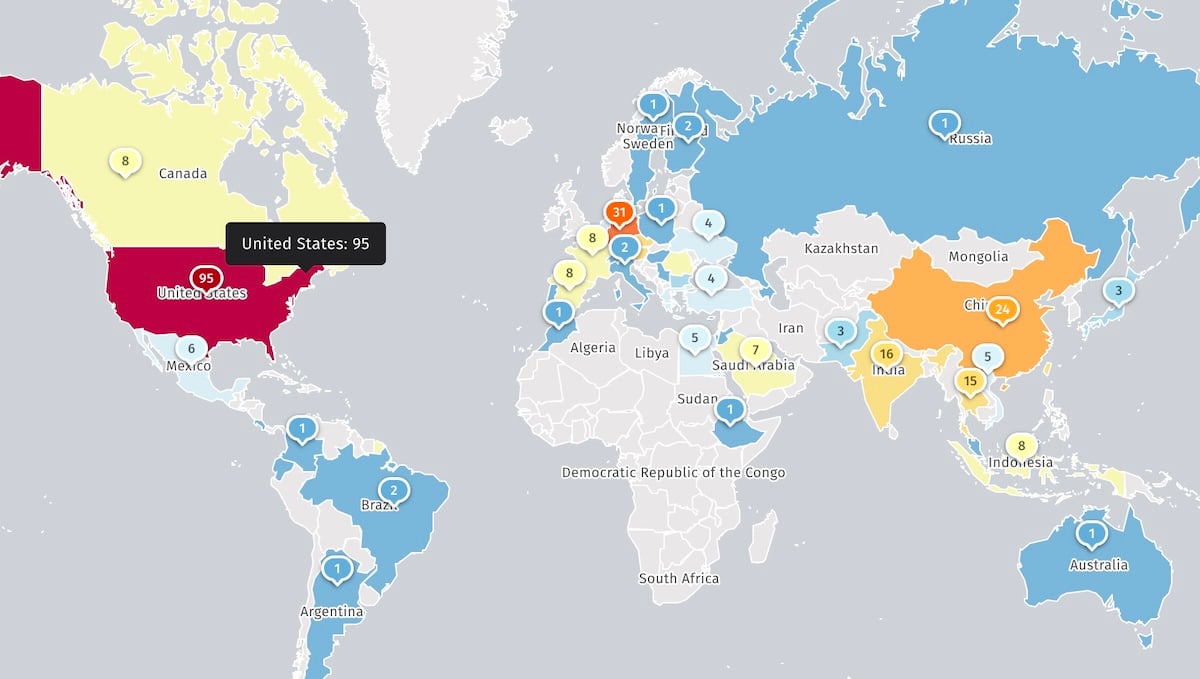
思科指出了第二个危险,该危险在补丁发布后仍然存在。根访问权限允许攻击者删除或隐藏入侵痕迹,因此在修复之前受到损害的设备可以在修复之后看起来干净。修补可以堵住漏洞。它不会告诉您是否有人已经走过它。 Shadowserver 在披露时统计了 400 多个暴露于互联网的安全电子邮件网关设备,每一个都是候选设备。
谁受到影响,以及固定版本
无论配置如何,该缺陷都会影响 AsyncOS 15.5 及更早版本、16.0 和 16.5 上的 Secure Email Gateway 物理和虚拟设备。思科表示,安全电子邮件和网络管理器以及安全网络设备不受影响。
已修复版本,已检查 Cisco 2026 年 9 月 16 日的公告:
- 15.5轨道:升级到15.5.5-0141
- 16.0轨道:升级到16.0.4-3021
- 思科建议迁移到 16.5.0-780
思科在同一天修补了另外四个关键的安全电子邮件网关以及安全电子邮件和 Web 管理器错误(CVE-2026-76440、CVE-2026-76441、CVE-2026-20353 和 CVE-2026-76443),没有迹象表明这四个错误中的任何一个已被利用。 CVE-2026-76461 是受到主动攻击的一个。
要检查的一项指标
思科公布了具体的检测标志。管理员应该在他们的邮件日志中搜索 复制...到程序 SQL语句,它指向尝试将注入转变为命令执行,如 据《黑客新闻》报道。命中是将该设备视为受损并引发事件的原因,而不仅仅是修补并继续前进。由于根访问权限可以删除以后的日志条目,因此已修补的机器上没有该字符串可以让人放心,但不能证明,具有暴露设备的组织应保留并查看升级前的日志。
接下来会发生什么
CISA 于 9 月 14 日将 CVE-2026-76461 添加到其已知利用的漏洞目录中,并设置了一个异常短的时钟:联邦民事机构有三天的时间,直到 2026 年 9 月 17 日、修补或停止使用该产品, 据《安全周刊》报道。这是继 ASA 和 FTD 防火墙缺陷 CVE-2026-20349 之后,最近几周第二个进入 KEV 列表的思科设备零日漏洞,截止日期为三天。
对于任何使用该装备的人来说,序列都很短。现在升级到固定版本,因为没有什么可以配置的。然后在邮件日志中查找 Cisco 命名的指示器,如果出现,则假设已到达 root 并做出相应响应。思科并没有采取缓解措施来争取时间。