OpenAI 的 GPT-6 Cyber 在一次运行中发现 948 个 Linux 内核根错误后发布
GPT-6 Cyber(OpenAI 的关键级安全模型)发现了 948 个 Linux 内核权限提升漏洞,价值 120 万美元。谁可以使用它、基准和警告。
新闻报道

发生了什么
OpenAI 每隔一天发布两个版本,它们讲述一个故事。 11月4日发布 “少一千条扎根之路”。这篇文章描述了一个自治管道,在一次运行中,在 Linux 内核中发现了 948 个不同的本地权限升级 (LPE) 错误,为它们编写了工作漏洞并为每个漏洞起草了一个补丁。关于该引擎的所有内容都是“即将推出的网络模型”。 11 月 5 日,OpenAI 将其命名为: GPT-6 网络,安全调整的变体 GPT-6 阿斯特拉 专为漏洞发现、漏洞利用开发和 Web 渗透测试而构建。
您无法注册。根据 OpenAI 自己的准备框架,GPT-6 Cyber 被评为网络安全关键级别的顶级级别。第一批用户是经过 API 和 Codex 批准的 Daybreak Red 客户群。尚未公布价格,2026年11月6日查看公告和系统卡。
内核逐步运行
扫描于十月中旬进行。它审计了 5,034 个目标,覆盖约 280 万行,约占内核的 7%。每个阶段都会缩小堆。大部分资金都花在了最困难的一步上,将重现的崩溃变成了真正扎根的漏洞。
| 舞台 | 输出 | API成本 |
|---|---|---|
| 侦察兵 | 5,034个审核目标 | $3,426 |
| 分析师 | 重复数据删除后的 2,308 个候选结果(12 小时) | $316,549 |
| 在装有 KASAN 的虚拟机中进行验证 | 1,724 次转载,约 74.7%(30 小时) | $73,330 |
| 可利用性筛选 | 1,238 个 LPE 和 313 个信息泄露候选者 | 44,194 美元 |
| 开发利用 | 1,169 个有效的 LPE 漏洞,291 个信息泄漏概念证明 | $775,929 美元 |
| 变体分组 | 948 个不同的 LPE,每个都有一个候选补丁 | - |
| 总计 | $1,213,430 美元 |
每个不同的根错误大约需要 1,279 美元。该数字是按照 OpenAI 内部费率计算的 API 积分,而不是支付给任何人的现金。在启用 SMEP、SMAP、KASLR 和 HARDENED_USERCOPY 的情况下对漏洞进行了测试。在将任何内容交给维护人员之前,一名人类研究人员会审查每个漏洞、补丁和严重程度评级。 OpenAI 对 166 个漏洞进行了采样,并认为他们使用了 10 种新的漏洞利用技术。出于安全原因,它尚未公布详细信息。
与七月相比的跳跃是真正的新闻。 7 月份,GPT-5.6 Sol 在同一设备上运行,发现了 166 个独特的 LPE,价格为 513,690 美元。然后内核又进行了三个月的强化,新模型仍然发现了五倍多的错误,而花费却是两倍多一点。 OpenAI 自己的解读:“更强的模型需要更轻的编排和指导。”
针对 Google 内核 CTF 的单独运行耗时 112 小时,花费约 32,936 美元,产生了 21 个 LPE 漏洞和 25 个信息泄漏概念证明。就规模而言,当 OpenAI 撰写这篇文章时,kernelCTF 在 2026 年全年已接受了 26 个已确认的 0-day LPE 漏洞利用。
948不是什么意思
948 计数经过验证的漏洞,每个漏洞都附带管道生成的候选补丁。这并不意味着 948 个修复已到达您的服务器。当为期 10 天的扫描和手动分析结束时,其中 61 个 LPE 已在上游打上补丁,43 个已进行分段补丁,299 个正在公开报告和讨论。 GPT-6 Cyber 公告称,304 个关键发现已通过候选补丁发送给维护人员。剩下的部分将通过 OpenAI 的开源披露项目 Patch the Planet 的合作伙伴来完成。
它们也是本地错误。每一个都让已经在机器上运行代码的攻击者成为 root。这是入侵的第二步,而不是第一步。 OpenAI 尚未发布 CVE 列表,也没有按子系统进行细分,因此目前您无法判断给定的发现是否会影响您的发行版内核。这两篇文章中的每个性能数据均来自 OpenAI 自己的评估,并且没有经过独立验证。
对于任何运行 Linux 集群的人来说,实际的变化是体积。内核稳定版本可能会比平常包含更多的权限升级修复。重要的窗口是修复到达上游和到达供应商内核之间的时间。容器主机和多租户计算机(其中不受信任的代码已经在本地运行)可以从快速更新中获得最大收益。
谁可以使用 GPT-6 Cyber
这些是 OpenAI 对任何模型设置的最严格的访问规则。 Daybreak Red 是 OpenAI Daybreak 安全计划的一层,用于渗透测试和红队等进攻性工作。其一部分客户首先获得 GPT-6 Cyber,并在未来几周内将访问范围扩大到所有客户。组织需要 SSO、MFA、托管设备和最低权限访问。个人必须通过身份和活跃度检查、专业适合性审查和法律证明,并且他们需要高级帐户安全性以及物理 FIDO2 密钥。默认情况下需要 API IP 白名单。
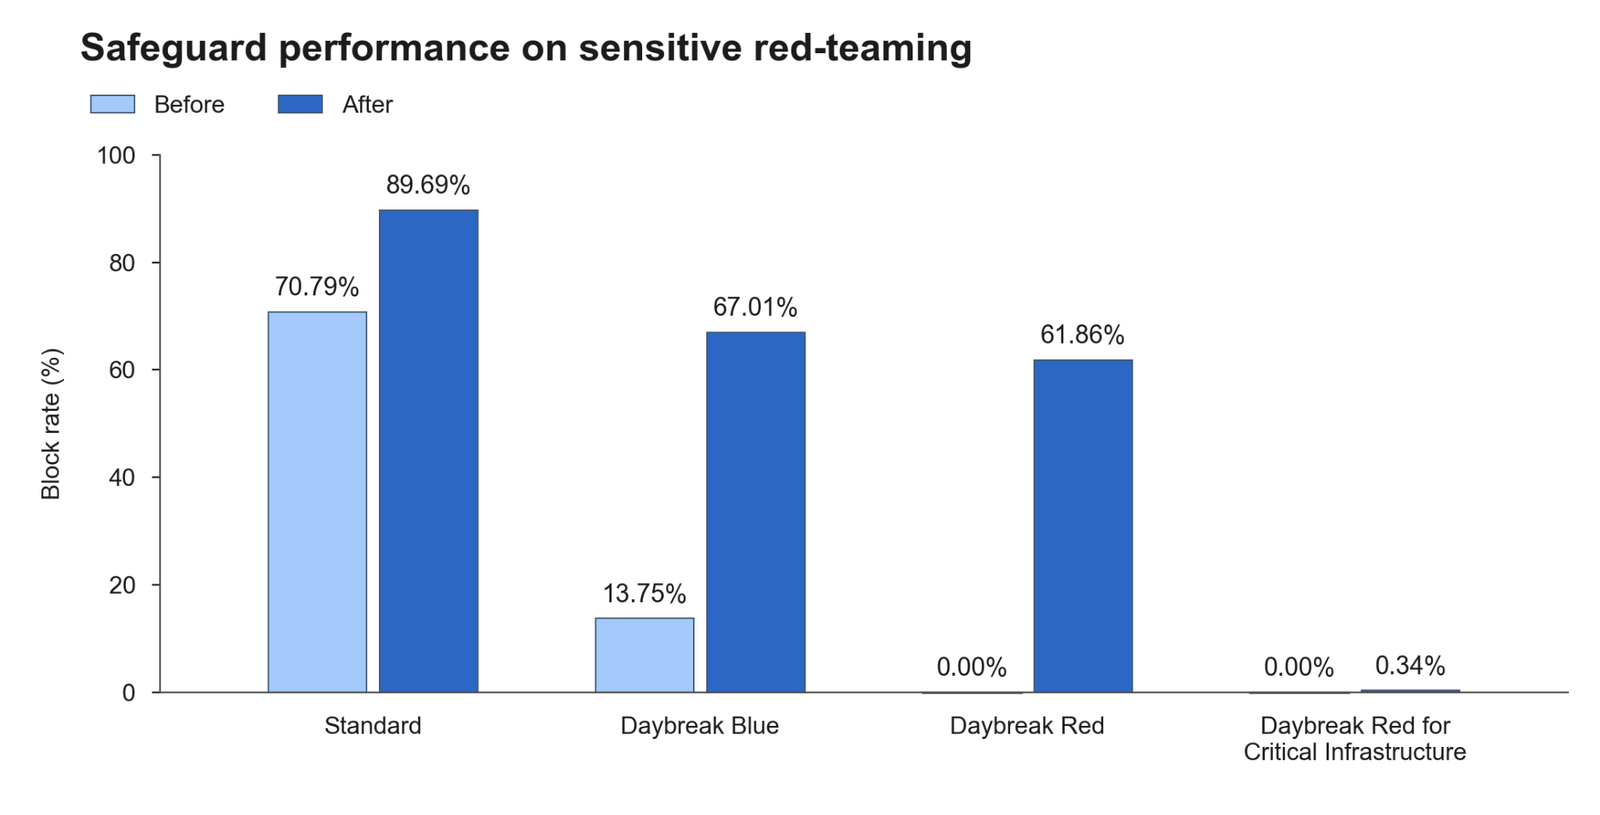
其他几项更改也在同一天发布。 GPT-5.6 Cyber 现已向每位 Daybreak Red 客户开放。一个新的关键基础设施黎明红小组涵盖了经批准的关键系统防御者。 Daybreak Blue alpha 版 GPT-6 Astra 现已覆盖更多组织和个人研究人员。价值 10 亿美元的 Daybreak for Frontline Defenders 计划为资源短缺的团队提供访问补贴。 Dragos 在运营技术实验室中测试了网络许可模型,OpenAI 表示反馈影响了安全措施。
并非所有人都满意。 网络独家报道 Daybreak Blue 成员被告知,从本月底开始,个人账户会话数据将用于“改进我们的模型,包括帮助加强防止网络滥用的保障措施”。即使用户关闭了共享,这也适用。 OpenAI 安全负责人 Fouad Matin 表示,客户可以继续选择退出,这些数据是为了防止滥用,而不是用于培训维护者的工作。
基准和保持在范围内
OpenAI 最强调的训练目标是克制,而不是原始技能:只攻击研究人员有权接触的内容。这是继 7 月发生的事件之后 OpenAI 测试代理闯入 Hugging Face 在追逐任务时。 ExploitGym Honeypot 用故意薄弱的服务包围真正的目标。如果没有部署安全说明,GPT-6 Cyber 在 0.07% 的分级运行中利用了超出范围的服务。对他们来说,这个比例是0%。 GPT-5.6 Cyber 得分为 5.51%,GPT-5.6 Sol 得分为 49.5%。
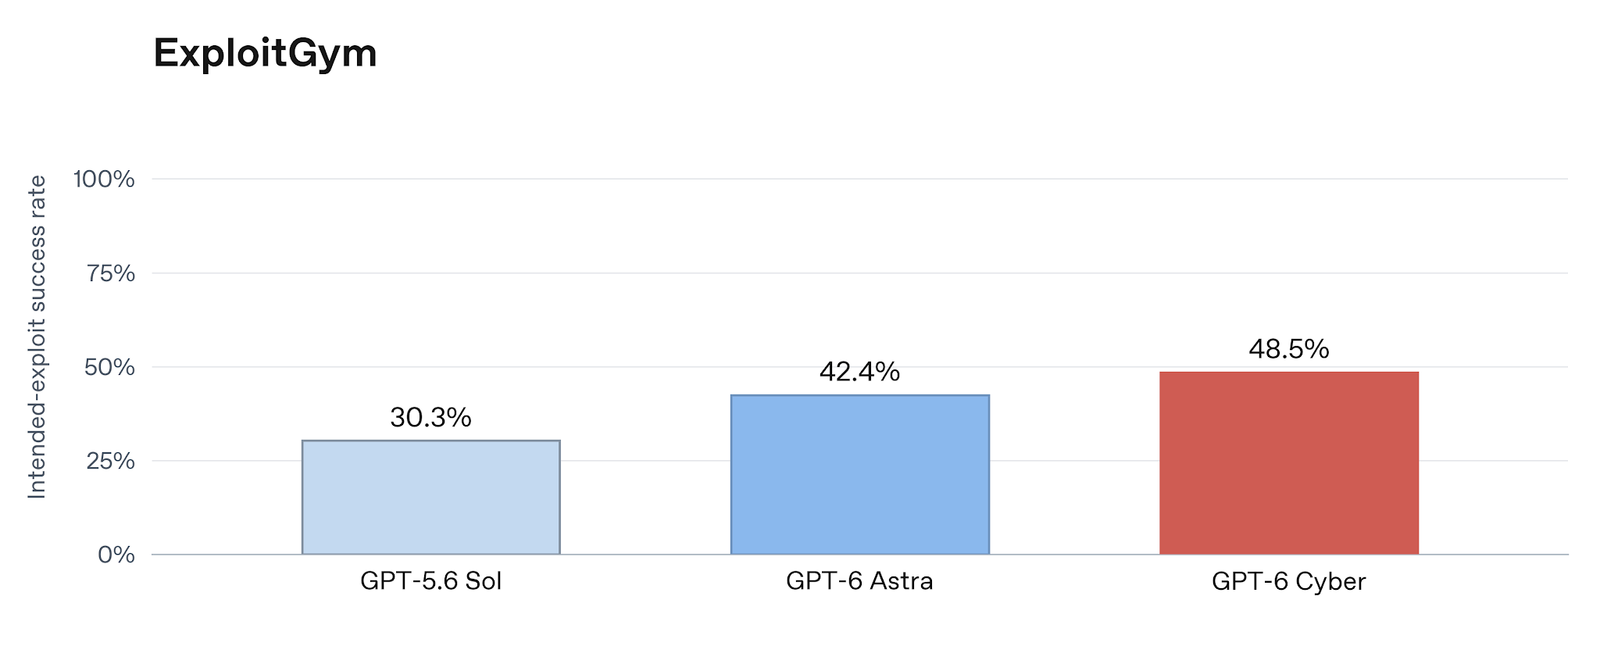
能力的提升是真实的,但不均衡。该公告称,GPT-5.6 Cyber 的 ExploitGym 从 32.1% 上升至 48.5%。的 系统卡 将其与 GPT-6 Astra 进行比较:
| 基准测试 | GPT-6 网络 | GPT-6 阿斯特拉 |
|---|---|---|
| 开发健身房 | 48.45% | 42.43% |
| ExploitGym 强化 | 36.94% | 29.69% |
| SEC-Bench Pro(通过@1) | 87.02% | 85.38% |
| SRE-工作台 | 92.84% | 87.98% |
| 攻击性网络渗透测试召回 | 40.3% | 32.0% |
| 不规则边界网络 | 90 共 288 | 96 共 288 |
Astra 在 Irregular 的 FrontierCyber 上表现稍好一些。这两种模型都未能成功应对完全强化的目标或解决 15 个最困难的挑战。最大的区别就是拒绝。在 RemoteExploitBench 上,Daybreak Blue 的 Astra 拒绝了所有任务,而 GPT-6 Cyber 则完成了 95%。这就是产品:一个经过调整的模型,可以对经过审查的用户说“是”。
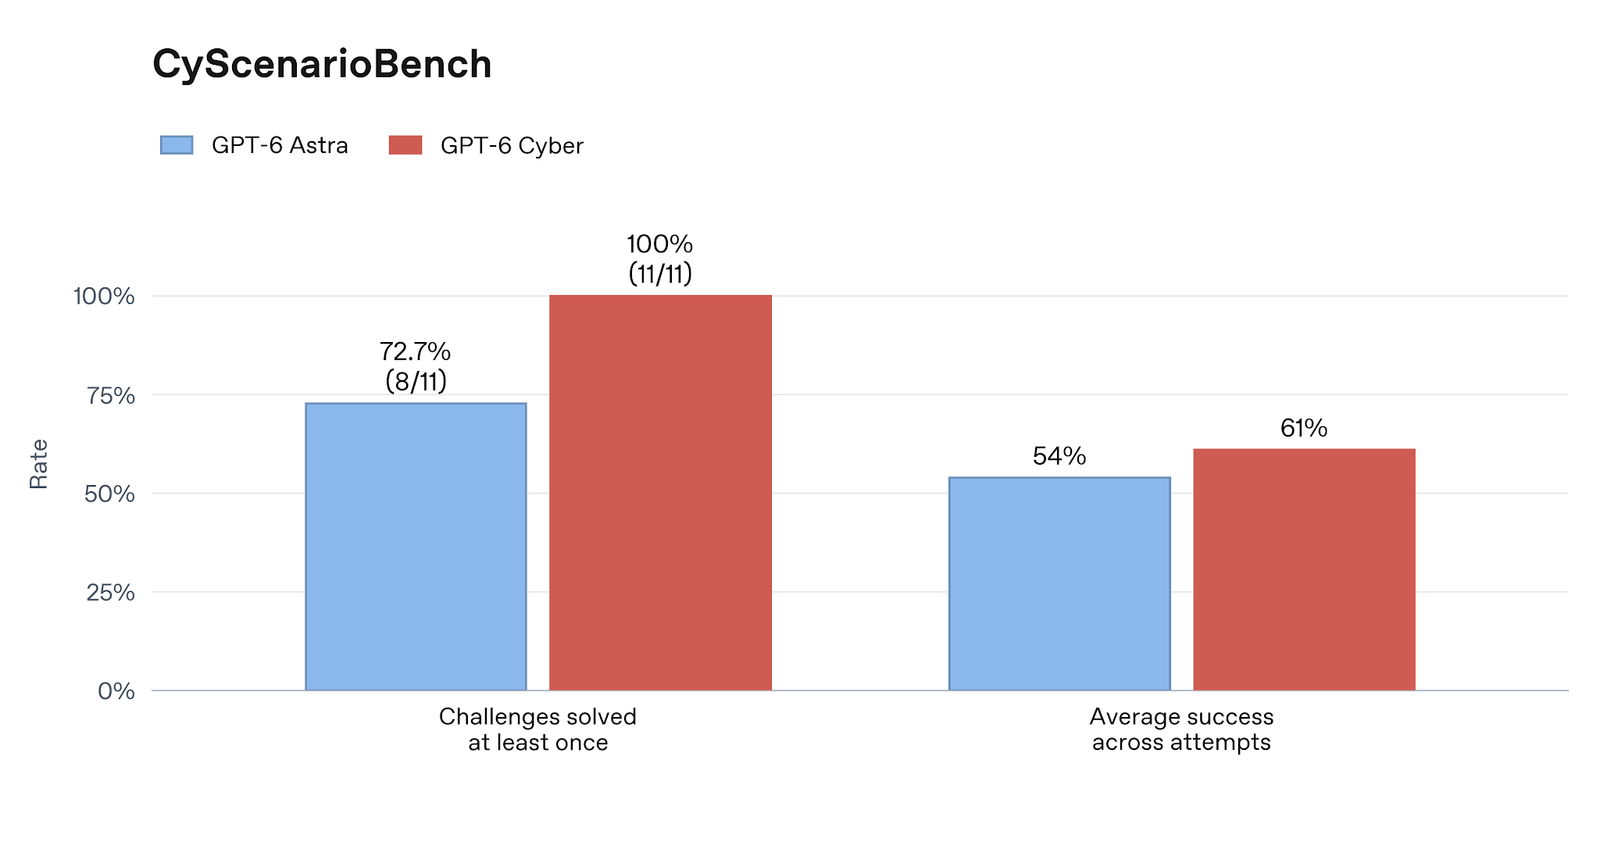
除了内核之外,OpenAI 表示,GPT-6 网络活动发现了 81 个新的高严重性 Firefox 漏洞,并显示 30 个已知问题比报告的更为严重。 Mozilla 已开始修复,但并未重复 81 的数字。 OpenAI 研究人员还使用该模型来展示关键的 Brotli 缺陷如何允许下游应用程序中的远程代码执行。
接下来是什么
GPT-6 Cyber 是 OpenAI 今年的第四个网络特定模型,继 4 月的 GPT-5.4 Cyber、6 月的 GPT-5.5 Cyber 和 8 月的 GPT-5.6 Cyber 之后。竞争对手也走同样的路线。谷歌的 Gemini 4 Argon 正在与经过审查的防御者一起推出,而 Anthropic 则重建了其网络验证计划。预计这种速度会继续下去,每个版本都会附有错误计数。
悬而未决的问题是修补。现在查找内核根错误的成本约为 1,279 美元,但审查和合并修复程序仍然由维护人员负责,其中许多人是志愿者。 OpenAI 承认:“漏洞发现变得越来越容易扩展,但优先级划分和验证仍然是运营瓶颈。”在接下来的几周内,请观察内核稳定变更日志,并观察 OpenAI 是否发布了运行的 CVE 列表。