Microsoft 的 11 月补丁星期二修复了泄露 NTLM 哈希值的 Outlook 零日漏洞
11 月补丁星期二:被利用的 Outlook 零日漏洞 (CVE-2026-124194) 泄露 NTLMv2 哈希值,以及预身份验证 Schannel、LDAP 和 Windows 搜索错误。首先要修补什么。
新闻报道

Outlook 零日漏洞
Microsoft 于 2026 年 11 月 10 日星期二发布了 11 月安全更新,该批次中只有一个缺陷已被用于攻击。这还不是看起来最可怕的一个。 CVE-2026-124194 是经典 Outlook 中的欺骗性错误,评级为“中等”,CVSS 分数为 6.5。
这是它的工作原理。受害者打开精心设计的消息文件,Outlook 连接到攻击者控制的网络位置,而不显示其通常的外部内容警告。该连接泄露了受害者的 NTLMv2 哈希值。根据 电脑发出蜂鸣声,攻击者一直在这样做:收集 NTLM 哈希值,离线破解它们并使用它们进入公司帐户。
有两个限制可以防止情况变得更糟。受害者必须打开该文件。 CrowdStrike 的分析 说预览窗格不是攻击媒介,因此这不是零点击错误。受害者的计算机还必须能够访问攻击者的服务器。该修复涵盖经典 Outlook 的每个受支持版本。微软没有透露是谁发现了这个缺陷,并且 快速7 表示本月的缺陷在补丁发布之前没有被公开披露。正式入口已上线 Microsoft 的安全更新指南。
为什么 6.5 名列榜首
被盗的 NTLMv2 哈希值是等待破解的密码。弱密码很快就会离线,并且破解永远不会显示在您的日志中。 CVSS 分数对 Outlook 中的错误进行评级。它不会评估攻击者随后对该帐户执行的操作,这就是为什么本月活跃使用的一个缺陷的排名超过了数十个无人发现的严重漏洞。
Windows 11 更新总体上还强化了 NTLM。 KB5132061 使客户端默认在非匿名连接上提供 NTLM 消息签名,并记录未签名的连接。两种更广泛的缓解措施有助于防止整类哈希泄漏。它们是标准建议,而不是 Microsoft 与此 CVE 相关的内容:在防火墙处阻止出站 SMB (TCP 445) 到互联网,并将高价值帐户放入受保护的用户组中,这将阻止他们通过 NTLM 进行身份验证。
有多少缺陷,取决于谁算
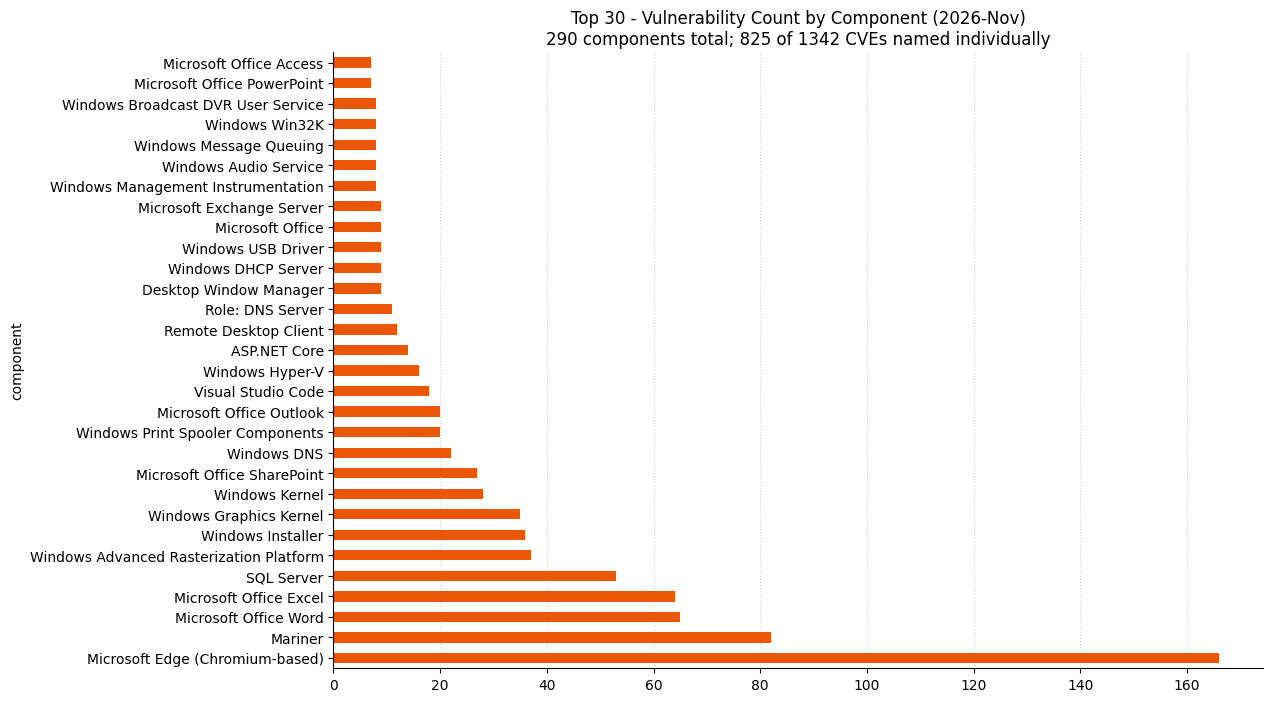
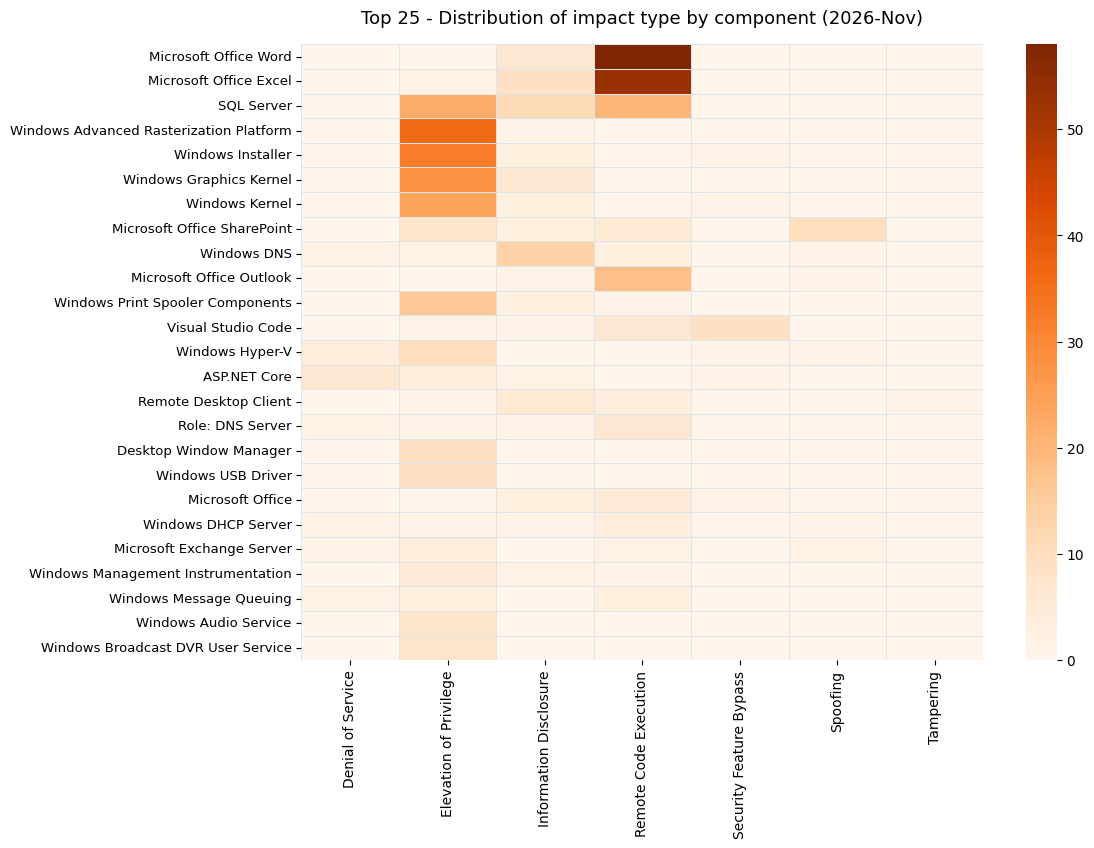
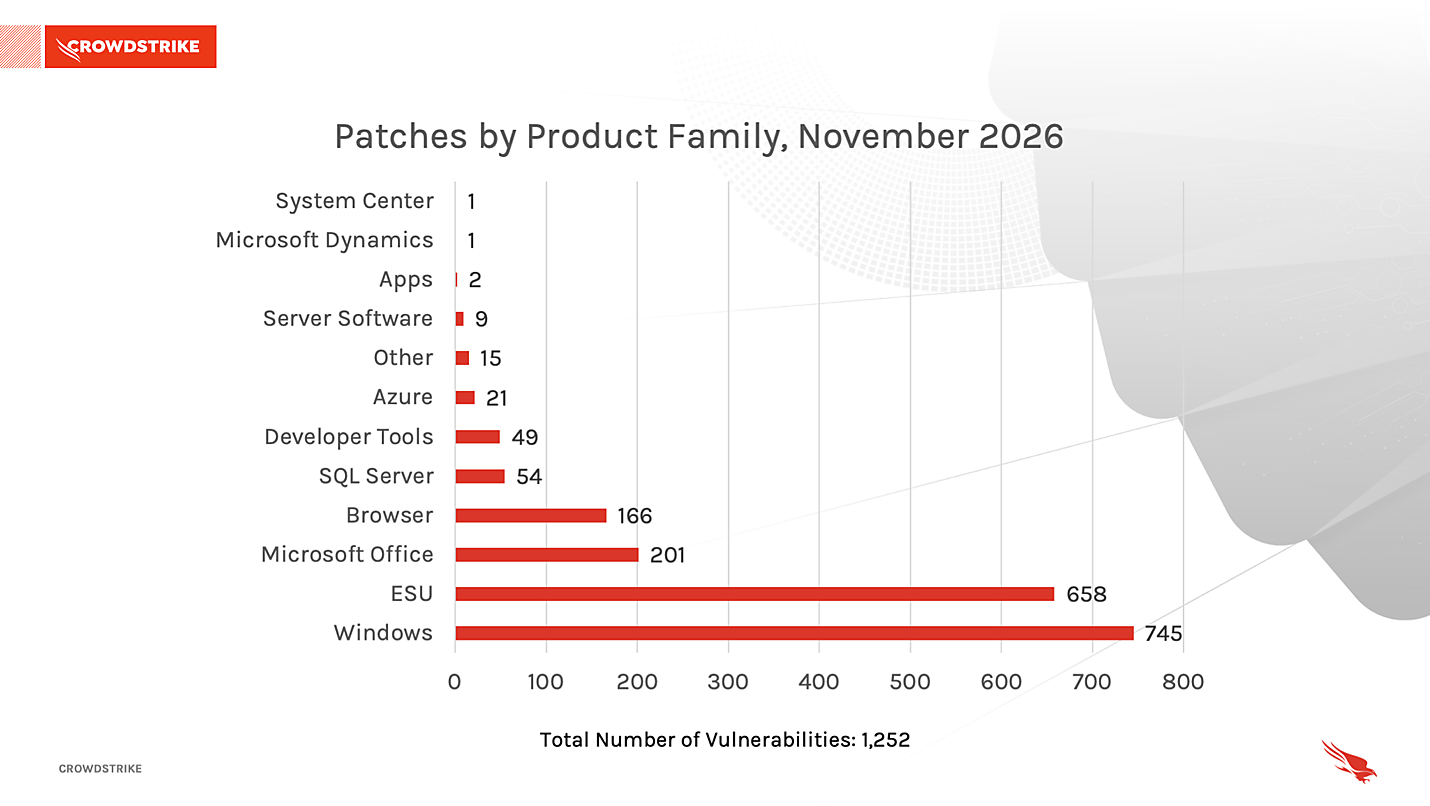
释放的规模取决于谁在统计,因此这里的每个数字都注明了其来源。 BleepingComputer 统计出 1,235 个缺陷,其中 142 个存在于基于 Chromium 的 Microsoft Edge 中。如果去掉 Edge,大约有 1,093 个出现在微软自己的产品中。 Rapid7 说 1,092。 CrowdStrike 按照自己的方式计算,得到了 1,252。
| 类型(BleepingComputer) | 缺陷 |
|---|---|
| 特权提升 | 第536章 |
| 远程代码执行 | 296 |
| 信息披露 | 157 |
| 微软边缘(铬) | 142 |
| 拒绝服务 | 46 |
| 安全功能绕过 | 27 |
| 欺骗 | 22 |
关键计数也不同意。 BleepingComputer 表示为 66(48 个远程代码执行、15 个特权提升、3 个 Edge 中的释放后使用错误)。 CrowdStrike 表示为 68。BleepingComputer 称此次发布创下了记录,但同一份报告显示 10 月份的发布数量为 1,411,因此 11 月份是数量最多的发布之一,而不是最大的。 Rapid7 提出了一个更尖锐的观点:补丁数量不断增加,但被利用的错误数量却没有随之增加。这个月正好有一个。
服务器错误接下来要修补
据了解,这些都没有被利用。不需要任何人点击。
Windows Schannel,CVE-2026-119952。 Schannel 是 Windows 自己的 TLS 实现,这是由精心设计的数据包触发的预身份验证远程代码执行错误。它需要特定的条件才能发挥作用,但微软仍然认为利用“更有可能”,并且由于任何使用 TLS 的设备都是候选者,因此可能很容易找到易受攻击的机器。我们的消息来源没有给出它的 CVSS 评分。
Windows 搜索,CVE-2026-116928 (CVSS 9.8)。 通过电子邮件到达越界写入。将附件发送到 Exchange 服务器,它会自动建立索引,无需用户参与。 Rapid7 期望代码作为 SYSTEM 运行。
Windows LDAP,CVE-2026-119958 (CVSS 9.8)。 另一种越界写入,可通过未经身份验证的精心设计的 LDAP 调用进行访问。域控制器是应答 LDAP 的计算机,因此它们位于队列的前面。
在这三项之后,CrowdStrike 列出了:
- Active Directory 域服务:远程代码执行 CVE-2026-118146(8.8,需要经过身份验证的低权限攻击者)并提升到 SYSTEM CVE-2026-118148(7.5,需要赢得竞争条件)。
- Exchange Server 远程代码执行 CVE-2026-118207(8.8,经过身份验证,无用户交互)。
- 八个 Hyper-V 权限提升修复,其中最糟糕的 CVE-2026-113753(8.2,达到 VTL1)。
- 远程桌面服务 CVE-2026-119957(7.8,来宾到主机的转义)。
- SMB 服务器 (srvnet.sys) CVE-2026-113825 和打印后台处理程序 CVE-2026-113752(均为 7.5,来自相邻网络的后台处理程序错误)。
预览窗格错误,运行第三个月
连续第三个月,最大的 Critical Office bug 组可以从预览窗格中触发,因此永远不需要打开该文件。 CrowdStrike 列出了八个严重远程代码执行缺陷:Outlook 中的 CVE-2026-110043、CVE-2026-110068 和 CVE-2026-111309; Word 中的 CVE-2026-110067、CVE-2026-111285 和 CVE-2026-124185; Office 中的 CVE-2026-111289 和 CVE-2026-120003。除 CVE-2026-124185 得分为 7.5 外,所有得分均为 8.8。
它们是零日漏洞的镜像:纸面上更糟糕,对受害者的要求更少,并且在攻击中没有出现。修复 Outlook 零日漏洞的 Office 更新也修复了这些问题,因此一次 Office 部署即可涵盖这两个问题。
这个月的两个最高分不需要你帮忙。 Entra 设备注册 (10.0) 中的 CVE-2026-109469 和 Azure OpenAI (9.8) 中的 CVE-2026-119990 是微软已经在自己的服务器上修复的云端缺陷。没有什么可安装的。
Windows 更新以及其他变化
Windows 11 获得 KB5132061 和 KB5131087。 Windows 10 现在只能通过扩展安全更新(本月的 KB5131096)获得修复。 KB5132061 将 Windows 11 26H2 和 25H2(所有版本)以及 24H2 Enterprise 和 Education 迁移至内部版本 26300.9974、26200.9974 和 26100.9974。当我们于 2026 年 11 月 12 日进行检查时,Microsoft 并未列出任何已知问题。
一项更改可能会破坏您已经运行的脚本。签名的 PowerShell 脚本现在获得更严格的 UTF-8 验证,包含无效 UTF-8 的脚本可能无法通过签名检查。解决方法是使用 BOM 再次保存并重新签名,因此在广泛部署之前测试签名的自动化。该更新还修复了 10 月份更新导致的两个问题:添加在 Active Directory 中发布的打印机失败并出现错误 87,以及 10 月份预览后由于证书不匹配而导致 RDP 连接失败。
多个产品也于 11 月 11 日终止支持:.NET 8 LTS、PowerShell 7.4 LTS 以及 Windows 11 23H2 的企业版、教育版和物联网版。 Rapid7 补充说,除订阅版之外的所有 Exchange Server 版本现在都已结束支持,这对于 Exchange 和 Windows Search 错误的一个月来说很重要。
按顺序修补什么
经典 Outlook 无处不在,因为这是正在使用的错误。接下来是暴露于网络的 Windows 服务器:通过 Schannel、Exchange 服务器和域控制器终止 TLS 的任何内容。然后是针对预览窗格错误的 Office 更新,然后是其他所有内容。如果您在 .NET 8 或 PowerShell 7.4 上构建,请立即计划迁移到受支持的版本。 12 月的修复不会影响到他们。
据 BleepingComputer 称,本周剩下的时间也很忙碌。 Ivanti 修复了自 10 月 1 日以来一直在攻击中连锁的两个 Connect Secure 漏洞。SonicWall 修补了一个被利用的 SSL-VPN MFA 绕过漏洞。 Zyxel 修复了一个用于危害近 1,000 台设备的 GS1900 交换机零日漏洞,而谷歌则为其今年的第八个零日漏洞提供了紧急 Chrome 修复程序。我们的 十月补丁星期二报道 涵盖上个月的 Windows Shell 零日漏洞。下一个补丁星期二是 12 月 8 日。